Los incidentes en ciberseguridad se duplicaron en 2016

Los incidentes gestionados por el Instituto Nacional de Ciberseguridad (Incibe) se duplicaron en España durante el año pasado, pasando de los 50.000 detectados en 2015 a unos 115.000 en 2016, lo que suponen unas cifras preocupantes.

Así lo ha detallado a Efe Marisol Aldonza, técnico jurídico del Incibe, quien ha intervenido en las III Jornadas de Ciberseguridad y Fraude en Internet, organizada por el Gobierno de La Rioja a través del Centro de Referencia Nacional de Informática y Comunicaciones (Think TIC).

El principal motivo de estos ciberataques es la obtención de un beneficio económico por parte de los delincuentes, pero también es “lograr accesos no autorizados a cuentas de directivos o altos cargos de las empresas con la finalidad de robar información”, ha detallado esta experta.

Sin embargo, según sus datos, no todos los incidentes que sufren las empresas se denuncian, ya que algunas entienden que un ciberataque puede suponer un desprestigio para su marca.

Además, ha constatado que los delitos informáticos son “complejos” desde su ejecución a la investigación posterior, ya que el ciberdelincuente suele conservar su anonimato.

Tramitar un expediente judicial de este tipo es “complicado”, lo que suele “desanimar” a los denunciantes, a pesar de que tanto la Policía Nacional como la Guardia Civil cuentan con unidades especializadas “muy bien formadas y preparadas” para la investigación de este tipo de delitos, ha resaltado.

Además, Aldonza ha destacado que el ordenamiento jurídico español intenta “anticiparse” a todos estos nuevos incidentes de ciberseguridad y prueba de ello es la reforma, en 2015, del Código Penal y la Ley de Enjuiciamiento Criminal.

Con estas medidas, ha dicho, se intenta dar respuesta a este nuevo modelo de delincuencia para que la definición del delito “encaje” perfectamente con los hechos, ya que antes era más difícil perseguir a los delincuentes al no encontrar el artículo exacto.

Ha señalado que los mayores riesgos a los que se enfrentan las pequeñas y medianas empresas (pymes) españolas en este ámbito es la suplantación de identidad de la empresa, un registro abusivo de nombres de dominio, ataques de denegación de servicio, publicaciones negativas hechas por terceros y el uso no consentido de derechos de propiedad industrial.

Para prevenir este tipo de ataques y amenazas, ha opinado que, “a coste prácticamente cero, se puede hacer mucho” porque una de las cuestiones fundamentales es “la concienciación o formación” de sus empleados.

¿Sabes si te han crackeado la cámara de tu ordenador?

Hace algún tiempo se hizo popular una foto de Mark Zuckerberg. ¿El motivo? La webcam de su monitor estaba tapada con cinta adhesiva. Aunque suene un poco bobo, esta es la mejor manera de evitar intrusiones: el método físico. Aunque se puede usar algo más cool: un iPatch.

Pero eso no anula el micrófono de la misma, que suele estar próximo a la cámara. Por lo que podrían oírte, aún sin verte. De hecho, se puede vulnerar la emisión de una cámara, así que incluso cuando la estás usando no estás completamente libre de intrusiones.

Dicho esto, hay que tener una serie de puntos en cuenta para minimizar el riesgo:

– La geolocalización: un gran enemigo de nuestra seguridad. Facebook, Instagram o Twitter cuentan con mecanismos geolocalizadores que chivan tu posición exacta en el mapa.

– Reduce la información que aportas. No es conspiranoia, es la realidad: los crackers siempre juegan con información falsa, con nicks, con formación académica medio en broma. Y los mantiene en el anonimato.

– Revisa tu hardware. Entra dentro de las preferencias de tu micro, del audio y vídeo de la cámara y asegúrate que todo está bien, que no hace artefactos extraños como apagarse y encenderse. Que no tiene retardo al manipularla. Esta configuración también la puedes hacer desde el propio Skype.

– Apaga tu dispositivo siempre que no lo estés usando. Las principales webs de investigación han comprobado que los crackers realizan capturas de sus víctimas desde la webcam. No dejes tu equipo en reposo de par en par: cierra el laptop, pon boca abajo tu tablet, apaga tu PC. Tu factura de la luz te lo agradecerá y tu seguridad será mayor, por pura probabilidad estadística.

– Revisa tu carpeta de aplicaciones y tu navegador. Evita que se instale cualquier tipo de complemento no firmado o extensión que no tiene demostrada confianza. Debemos evitar dar permisos a todas esas aplicaciones que, desde la letra pequeña, indican que pueden tener acceso a la cámara o al micro del laptop/smartphone. Estas aplicaciones pueden tomar capturas y enviarlas a un servidor remoto, incluso con el smartphone bloqueado o el salvapantallas operativo.

– Lo que nos lleva al siguiente punto: redes. Conéctate siempre desde redes seguras, de tu propio proveedor, tu sistema de hogar o WiFis públicas con pasarelas de login y una mínima seguridad. No puedes confiar en cualquier red abierta por el simple hecho de proveer Internet porque, como mínimo, están almacenando datos de tu terminar, tu navegador, tiempo de conexión, y en ocasiones no es necesario un “secuestrador de clicks” para guardar un historial completo de todas las páginas que has visitado.

¿Alguien me ve?

Normalmente, cuando una webcam entra en funcionamiento, un LED se enciende. Si este LED parpadea o se enciende y después se apaga, es bastante seguro que un software haya hecho uso de la cámara sin avisar.

Para evitarlo lo primero que haremos será buscar toda la información del controlador. En nuestro PC aparecerán todos los dispositivos conectados desde la ruta Configuración > Dispositivos. Con click derecho seguiremos las siguientes instrucciones:

  1. Desde el cuadro de diálogo de propiedades del dispositivo, haremos click sobre la ficha “Controlador” y, a continuación, click en desinstalar.
  2. Reiniciaremos el equipo.
  3. Abrimos el administrador de dispositivos, “acción” y, a continuación, hacemos click en “Buscar cambios de hardware”.
  4. Pulsamos “cambiar el tipo de inicio en el Registro”.

Esto será como resetear la información del controlador, algo que incomodará al cracker en caso de querer vulnerar nuestra información. Pero también tenemos que tenerlo actualizado. Como puedes ver en la imagen, vamos hacia la opción “Instalar software más reciente” o “actualizar software del controlador” y, desde ahí, actualizamos vía Internet. Cuando te acostumbres a tener un mayor control sobre estas opciones las opciones de ser vulnerado se reducirán exponencialmente.

También conviene que, si siempre nos conectamos vía WiFi, mejorar la seguridad de nuestra red inalámbrica para evitar ataques de terceros. Acceder a la Red Local no es difícil. Pídele a tu proveedor web que cambie el método de seguridad de un WEB a un WAP2, nunca abierto. También puedes mejorar la seguridad restringiendo las direcciones MAC que acepta el dispositivo, incluso haciendo tu red invisible.

Y, por favor, no ignores tener un buen Antivirus actualizado, ya que es el aliado perfecto para evitar esos virus espías.

Cyberpredicciones de Panda Security para el 2017

La tendencia para este año será que los ciberdelincuentes se sirvan del Internet de las Cosas e intenten atacar todas esas estructuras tecnológicas que hacen que la Smart City y todo lo que hay en ella sean una realidad.

Durante este año, también veremos cómo los hackers atacarán los servicios de almacenamiento en la nube de las empresas. Sin embargo, todo lo que se almacena en la nube está más seguro que en un ordenador o un servidor local, ya que son estructuras que desde el primer momento se crearon con la intención de hacer frente a los ataques de los cibercriminales. Por este motivo, este tipo de ataques tendrán poca repercusión.

No es el caso de las Smart Cities y el Internet de las Cosas, pues su desarrollo inicial no tuvo en cuenta la ciberseguridad y, por eso, son unas redes fácilmente hackeables por ciberdelincuentes.

Lo más preocupante de todo es que 2017 será un año igual de problemático o más en lo que se refiere a30 ataques informáticos. Pero no solo a grandes empresas y corporaciones, sino a nivel individual, ya que el ransomware y otro tipo de malware serán cada vez más inteligentes y el volumen total de amenazas seguirá avanzando a grandes pasos”, señala Hervé Lambert, Retail Global Consumer Operations Manager de Panda Security.

“Todos nuestros análisis nos llevan a deducir que los piratas informáticos seguirán atacando en la misma línea que lo han hecho en el pasado año, pero con mayor profundidad y una mayor especialización en cada tipo de ataque. El talón de Aquiles de la seguridad está en el Internet de las Cosas y, por ello, los hackers prepararán malware y ransomware específico para las redes de dispositivos. Pero no nos confiemos, los ataques más ‘tradicionales’ seguirán evolucionando. El número de troyanos y, en general, todos los virus dirigidos a ordenadores personales y teléfonos móviles seguirá aumentando vertiginosamente”, advierte Hervé.

Previsiones 2017


1- LOS BOTNETS

Un tipo de malware que evolucionará este año serán los Botnets. No se trata un virus en sí mismo, sino una serie de dispositivos con conexión a Internet que han sido infectados con un malware diseñado para que los ciberatacantes obtengan el control y los utilicen a su antojo. El Internet de las Cosas es ese entramado de millones de dispositivos que se conectan a Internet de forma autónoma para que las cosas Inteligentes puedan funcionar.

Los botnets darán mucho de qué hablar en 2017, pues son un tipo de malware que tienen la capacidad de colapsar una ciudad, interferir en todos los aparatos de un aeropuerto o los de una central térmica”, apostilla el Global Consumer Operations Manager de Panda Security.

2- EL RANSOMWARE

Todas las novedades que están por llegar de la mano del Internet de las Cosas provocarán un cambio impresionante en la forma de vida que tienen las personas en las ciudades. Sin embargo, el hecho de que en pocos años se multiplique el número de dispositivos conectados a Internet supondrá un nuevo tablero de juego para los cibercriminales al que podrán exportar y mejorar algunas de las técnicas que ya usaban con dispositivos tradicionales como los móviles y los ordenadores personales.

Por ello, es más que previsible que los piratas informáticos sigan poniendo mucho esfuerzo en secuestrar dispositivos enlazados al Internet de las Cosas. Si tenemos suerte, este año veremos un incremento de intentos de secuestro de máquinas expendedoras conectadas a la red, aparatos de medición y control del tráfico o el seguimiento de flotas logísticas de empresas privadas. Pero si los hackers profundizan en su esfuerzo, podrían incluso engañar a los aparatos de medición de un aeropuerto y secuestrar, literalmente, a todos los aviones que estén en el radio de acción de una torre de control.

3- LAS AMENAZAS PERSISTENTES AVANZADAS

Las amenazas persistentes avanzadas (APT por sus siglas en inglés) avanzarán sensiblemente en 2017. Los piratas saben que las APT son uno de los mayores riesgos a los que se expone cualquier empresa u organismo público cuyos datos valgan dinero.

En concreto, una APT es un conjunto de procesos diseñados para que se ejecuten de forma continuada y muy precisa sin que nadie pueda percibirlo. Su acción perpetuada en el tiempo, en ocasiones durante muchos meses, recaba información sobre una empresa u organismo con el fin de que los ciberdelincuentes puedan acceder, conocer y robar información de mucho valor.

4- EL VOLUMEN DEL MALWARE

El phishing y el spam continuarán siendo uno de los vectores de ataque más efectivos a lo largo de 2017. Los cibercriminales seguirán explotando una de las vulnerabilidades más frecuentes: el descuido de las personas.

5- LAS APPS MÓVILES MALICIOSAS

Tanto la App Store como Google Play tratan detectar aplicaciones que esconden algún código malicioso. Sin embargo, los piratas son cada vez más minuciosos y en ocasiones consiguen que su malware escondido pase los filtros de seguridad de las plataformas de Google y Apple.

Por ello, se debe dudar siempre de todas esas aplicaciones diseñadas para realizar acciones que se encuentran ‘capadas’ en apps de uso masivo. Sin ir más lejos, hace unos meses se detectó que una aplicación destinada a mostrar a los usuarios quién había visto sus fotos de Instagram no era otra cosa que una app maliciosa que secuestraba los teléfonos de sus dueños”, asegura Hervé Lambert.

Este tipo de apps vienen con fuerza en 2017 y, en gran medida suplantarán a los tradicionales troyanos, al menos, en los dispositivos móviles. “Esto no quiere decir que los troyanos dejarán de ser un problema. Todo lo contrario. El año que viene se especializarán mucho más para que los descarguemos en nuestros ordenadores personales, pero en los móviles, tendremos que prestar más atención a todos los archivos que nos llegan por mensajería instantánea y a las aplicaciones de dudosa procedencia”, apostilla Hervé Lambert, Global Consumer Operations Manager de Panda Security.
Consejos para que las redes sociales no dañen tu vida familiar

¿Alguna vez has pensado cuánto depende la confianza en uno mismo de los “me gusta” hoy en día?

La comunicación digital está concebida para romper distancias y conectar a personas de diferentes ciudades y países. Por desgracia, también puede funcionar al revés. Todos estamos de acuerdo con que Internet no puede reemplazar la comunicación en persona, pero no podemos evitar buscar atención en la red. Todos queremos que den “me gusta” a nuestras publicaciones y las compartan. ¿A qué sí? =)

La cuestión puede suscitar muchas especulaciones hipotéticas y teóricas, por lo que Kaspersky ha decidido realizar un estudio y confiar en los datos. Su investigación ha confirmado que: las redes sociales resuelven muchos problemas, pero, a su vez, crean otros.

¿Son los “me gusta” el nuevo estándar de autoestima?

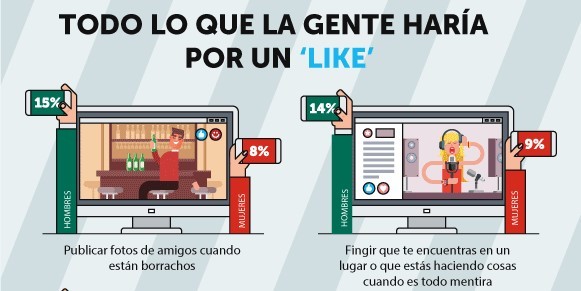
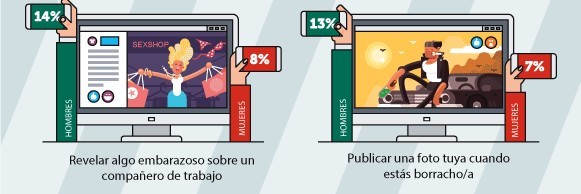
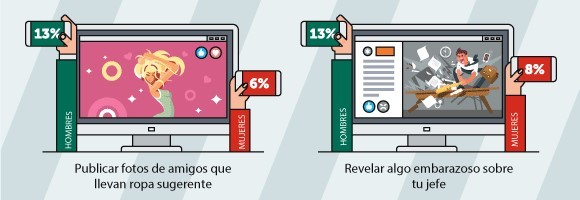
Al parecer, uno de cada diez usuarios de las redes sociales está en la red para impresionar a sus amigos, conocidos e, incluso, a extraños. A veces fingen estar en un lugar en el que no están o que hacen algo que no tiene por qué ser cierto. Es más, por popularidad, muchos usuarios pueden ignorar las normas éticas. Por ejemplo, están dispuestos a publicar una foto de su amigo en una situación embarazosa. Solo por los “me gusta”.

Revelar algo confidencial sobre sus amigos o compañeros de trabajo no es tabú.

Lo interesante es que, en la búsqueda de “me gusta”, los hombres están dispuestos a ir más allá que las mujeres. Aparte de publicar una foto embarazosa de sus amigos, a los hombres no les importa arriesgarse a publicar sus propias fotos embarazosas. También se enfadan más a menudo si sus publicaciones reciben menos “me gusta” de los que esperaban o si sus allegados olvidan reaccionar a las mismas (24 % de los hombres y 17 % de las mujeres).

¿Cómo influencia la búsqueda de “me gusta” en la vida diaria?

Los usuarios admitieron que ahora se comunican menos con sus padres (el 31% de los encuestados), sus hijos (33%), compañeros (23%) y amigos (35%) porque pueden verlos y comunicarse mediante las redes sociales. Además, la búsqueda de “me gusta” influencia en nuestra vida familiar. Por ejemplo, el 21% de los encuestados admite que las relaciones con sus hijos se han visto afectadas cuando los últimos vieron a sus padres en situaciones comprometedoras en las redes sociales. Como hemos mencionado antes, las personas publican algo que les compromete para recibir más “me gusta” (¡es la pescadilla que se muerde la cola!).

Los padres no están dispuestos a juzgar tan fácilmente: solo el 14% de ellos admitió que se enfadaron con el comportamiento online de sus hijos. Además, sobre un 16% de los encuestados dijo que su relación con su cónyuge o compañero se había visto afectada a causa de una publicación comprometedora.

¿Qué deberías hacer?

La mitad de los participantes están seguros de que las redes sociales no interfieren en la calidad de sus relaciones, al contrario, Internet les hace sentir más cercanos a su familia. Puede ser cierto. A la vez, el psicólogo Astrid Carolus (universidad de Würzburg) advierte que las personas no pueden evaluar siempre sus comunicaciones online de forma objetiva.

Otro punto a considerar es la importancia que le das a las redes sociales. ¿Tienes hambre de “me gusta”? ¿Entras en Facebook varias veces al día para ver si tienes nuevas reacciones?

El estudio demuestra que el 58% de las personas se sienten incómodas y enfadadas cuando sus amigos publican fotos de ellos que nunca quisieron hacer públicas. Así que ahí va nuestro tercer consejo: piénsatelo dos veces siempre antes de subir nada a Internet. No sabes si esta publicación hará que entren a robar a tu casa o si herirá los sentimientos de tus amigos.

¿Hacker o cibercriminal? Una palabra lo cambia todo

La Guardia Civil detuvo el pasado viernes a uno de los hacker cibercriminales rusos más importantes, aclamado judicialmente por Estados Unidos en una operación conjunta con el FBI. La detención tuvo lugar en en el aeropuerto de El Prat (Barcelona). Lisov S.V. está acusado de ser el responsable de una red que cometía fraudes mediante medios electrónicos, y desarrollaba junto a otras personas el malware “Neverquest”. Este troyano bancario permite el acceso no autorizado a ordenadores de personas e instituciones financieras para robar credenciales e información bancaria. El uso de este software malicioso ha supuesto pérdidas económicas por un valor aproximado de 5 millones de dólares.

Afortunadamente, hay un creciente interés por parte del público en conocer más sobre el mundo del cibercrimen y la ciberseguridad, lo que es muy positivo. Pero la parte negativa es que todavía se siguen confundiendo términos. Realizando una búsqueda en el apartado de noticias de Google para encontrar información sobre noticia… y por “cibercriminal ruso” no obtenemos ninguna noticia relacionada con este hecho. Sin embargo, probando con “hacker ruso” están todos. La mayoría de los medios de comunicación generalistas españoles han publicado esta noticia con el titular de “hacker ruso detenido en España” o similares.

Todos los profesionales relacionados de la ciberseguridad llevan años intentando explicar que las palabras “hacker” y “ciberdelincuente” tienen significados diferentes. Un hacker no es un delincuente informático, no es un criminal. El ciberdelincuente, o cibercriminal, sí. Esta lucha del sector se hizo más evidente cuando en 2014 la Real Academia Española incluyó la definición de hacker en el diccionario junto a otros como “tuit” o “bótox”. ¿La definición? un escueto “pirata informático”.

Probablemente la confusión deriva también del desconocimiento sobre los términos heredados del inglés black hat, white hat y grey hat hacker. Según las definiciones de Wikipedia, Un hacker de sombrero blanco o hacker ético (white hat) son los que “penetran la seguridad del sistema” y “suelen trabajar para compañías en el área de seguridad informática para proteger el sistema ante cualquier alerta”.

En cambio, los hackers de sombrero negro (black hat) son los que usan sus habilidades en informática “rompiendo sistemas de seguridad de computadoras, colapsando servidores, entrando a zonas restringidas, infectando redes o apoderándose de ellas”. Todo esto, aunque no se mencione, con un objetivo lucrativo, para realizar ciberataques o robar información, y obtener dinero por ella.

A estos se añaden los hackers de sombrero gris, que se diferencian de los anteriores en que con sus conocimientos también pueden penetrar en los sistemas y encontrar problemas, pero después no se aprovechan de ellos para lanzar ciberataques, sino que los dan a conocer a la empresa para cobrar por reparar los daños.

Precisamente por todo esto, lo que pide la comunidad de ciberseguridad y hackers, es que se revise conjuntamente esta definición que puede llevar a equivocaciones, y que sigamos trabajando todos juntos para que la ciberseguridad y el mundo del hacking deje de ser algo desconocido para los usuarios.

Routers domésticos: blanco de ciberdelincuentes

smartphones


A finales del mes pasado, unos 900.000 routers domésticos de usuarios de la operadora alemana Deutsche Telekom se quedaron sin acceso a Internet, teléfono fijo ni los servicios asociados a estos. Durante tres días, miles de hogares alemanes fueron las víctimas colaterales de un nuevo ciberataque llevado a cabo (presuntamente) a través de la botnet Mirai, que ya dejó KO varias webs y servicios online como Spotify o Twitter a través de un ataque de denegación de servicio (DdoS) masivo. Aunque el autor todavía no ha sido identificado, las miradas sobre la autoría apuntaban a Rusia. En cualquier caso, este nuevo ataque contra dispositivos domésticos ha puesto en tela de juicio una vez más la seguridad de las infraestructuras de Internet.

El experto en ciberseguridad de G DATA Tim Berghoff explica que estos ataques que aprovechan las vulnerabilidades de los routers. “El mayor problema, es que este es solo el comienzo; si los atacantes consiguen explotar los agujeros de seguridad de estos dispositivos, será capaces de llevar a cabo manipulaciones como modificar su configuración DNS, lo que les permitiría por ejemplo dirigir el tráfico de Internet para poner en marcha ataques DdoS, o interceptar datos personales de los internautas que se conecten a los routers, como tarjetas de crédito, nombres de usuario y contraseñas“, asegura el experto.

¿Es posible protegerse de estos ataques?

Los usuarios no tienen la capacidad de evitar este tipo de ciberataques, pero sí podemos ayudar a proteger nuestros router de accesos no deseados. Para ello, es necesario mantenerlos actualizados. Estas actualizaciones a veces se hacen de forma automática, cuando el dispositivo se conecta al proveedor de Internet, pero otras veces no es así. En estos casos es recomendable forzar estas actualizaciones desde la web del fabricante.

Como en el resto de dispositivos conectados a la red, es necesario cambiar la contraseña por defecto del router, ya que la de fábrica puede hacer que los cibercriminales puedan acceder de forma más sencilla a él. También es muy recomendable configurar el router para que solamente admita que se conecten dispositivos conocidos, es decir, los ordenadores, smartphones y tablets de nuestra propiedad.

¿Cómo evitar que te hackeen tu cuenta de e-mail?

Resulta que vas a tu dispositivo y quieres leer tus correos, pero… no puedes. No tienes acceso a tu propia cuenta de correo.
¿Qué ha pasado? ¡Pues que te la han hackeado!

¿Sabías que tu cuenta de correo electrónico puede ser muy interesante para otros?

Muchos ciberdelincuentes buscan la manera de colarse en tu email. Son varios los motivos por los que alguien puede querer meterse en tu correo electrónico. La primera de ellas será tener acceso a todos tus datos.

A veces estos hackers piden dinero a modo de rescate para devolver el control del email. Pensarás que por qué pagar un “rescate”. Pero esto puede ponerte en una situación complicada llegando a ser realmente delicado a nivel personal o incluso a nivel profesional si tienes un trabajo como directivo de una empresa, eres famoso…

Otro de los motivos para tomar el control de tu correo es realizar envíos masivos de “malware”. A través de tu agenda de contactos un hacker puede enviar cualquier tipo de virus. Y tus contactos no dudarán en abrir un correo de un remitente conocido. Una vez abierto ese correo malicioso el daño ya está hecho y en pleno proceso de expansión.

Un hacker puede “robar” tu correo electrónico consiguiendo tu contraseña de muchas formas.

LAS REDES WIFI GRATUITAS SUELEN SER OTRA PUERTA DE ENTRADA

Procura ser cuidadoso con las webs que visitas, te pueden estar colando algún “malware” tipo troyano: páginas porno, juegos online, páginas de descargas, aplicaciones gratuitas desconocidas, etc. Nunca des tus datos en ninguna web desconocida y que no sea oficial.

Proteger tu email frente a ciberdelincuentes es muy importante: lo primero que puedes hacer es activar en la configuración de tu cuenta opciones que aumenten su seguridad como el sistema de comprobación en dos pasos si te logas desde un dispositivo que no es tuyo habitual o una buena clave (password) que incluya cifras y letras. Y, por supuesto, un buen antivirus.

LOS HACKERS APROVECHAN LAS VULNERABILIDADES DE MUCHAS APLICACIONES Y DE LOS ESCASOS SISTEMAS DE SEGURIDAD DE LAS CONEXIONES PARTICULARES

Un antivirus refuerza los débiles sistemas de seguridad de particulares. El antivirus está diseñado para proteger tu identidad impidiendo a cualquier intruso el acceso a tus datos y a otra información sensible como información bancaria o correos privados, etc.

Recuerda que una intromisión en tu correo electrónico no solo puede suponer una vulneración de tu vida privada, también puede costarte dinero y crear los mismos problemas a tus contactos.

Los dispositivos españoles: coladero de malware

Que el malware es la amenaza online más frecuente ya no sorprende a nadie. Pero que esté tan presente en nuestros dispositivos móviles, sí que lo es (y en algunos casos, sin saberlo…).

Y aunque la fuente de las infecciones varía, los resultados de una investigación de Kaspersky Lab y B2B demuestran que las más frecuentes se producen cuando los usuarios en nuestro país visitan webs sospechosas (42%). Las aplicaciones, el software falso (22%) y los USB (20%) también son citados como fuente infección de malware típica.

Así, no es de extrañar que casi la mitad de los españoles (42%) se haya encontrado o haya sido atacado por un malware. Con ello, lo peor no es que un 22% llegara a convertirse en víctima de la infección, sino que el 29% no tenga idea de cómo llegó el malware a su smartphone.

Estos resultados muestran que el uso de soluciones de seguridad fiables es la única forma de que los dispositivos permanezcan protegidos. Porque el impacto en los dispositivos de los consumidores no es sólo físico, sino también financiero. Un tercio (36%) de los usuarios ha tenido que invertir dinero en solucionar un problema causado por un ataque de malware (con un promedio de 115 euros por incidente).

Asimismo, los correos electrónicos y mensajes también son una fuente de infección común . Un 18% de los usuarios encuestados admite que el virus le llegó desde un correo electrónico u otro mensaje de alguien desconocido. Los sitios web de confianza que han sido hackeados y la transición de malware de otro dispositivo infectado también son mencionados por el 16% de los usuarios.

chatbot

El peligro de los Chatbots

La gente prefiere enviar mensajes a hablar. Un 65 % preferiríamos tener una larga conversación por WhatsApp a realizar una llamada de un minuto o quedar en persona.

Al ser tan popular chatear, no es sorprendente que nuestro mundo esté lleno de chatbots. A veces se han creado para reemplazar la compañía del mundo real y otros tienen funciones específicas. Los chatbots también están sufriendo una alta demanda en la parte corporativa: son trabajadores que no tienes que tratar bien, no tienen emociones y hacen exactamente lo que se les ha programado que hagan. El bombo de los chatbots llegó cuando la plataforma Telegram integró una API completa. Muchos negocios se sumergieron en crear chatbots: bots de atención al cliente, bots de soporte, bots entrenadores, bots porno…

Con los chatbots, parece que proyectamos ciertas emociones hacia esos scripts y de algún modo empezamos a creer que están vivos, dándoles una personalidad que no tienen. Este fenómeno no es nuevo (mira Siri de Apple).

Pero esto es solo es la punta del iceberg: los problemas de ciberseguridad existen. Los chatbots son una mina de oro para la ingeniería social y los delitos. Analizan el comportamiento de las personas y aprenden de él.

Phishing, ransomware, robo de credenciales, de identidad y de tarjetas de crédito. Básicamente, un bot infectado te diría exactamente lo que quieres oír, justo cuando lo esperas para que no tengas sospechas.

Y eso es solo hackear a un nivel básico. Aun no se han desarrollado las peores técnicas. ¿Qué hay de la duplicación de identidad? Los chatbots son una calle de doble sentido: cuando hablas con uno, aprende rápido y, con los ajustes adecuados, no solo puede aprender a ser más efectivo a la hora de hablarte, sino a copiar tu comportamiento para hablar con terceros. Por cierto, eso es exactamente lo que hace el chatbot de la aplicación de mensajería de Google, Allo.

¿Qué podría hacer un bot dañino que tiene acceso a tus credenciales y que sabe cómo imitar el modo en el que chateas con la aplicación bancaria de móvil o con el sistema de chat de una empresa como Slack o Lynk? Bueno, algunos elementos de ciencia ficción empiezan a parecer más realistas.

Ahora, piénsalo un momento: ¿es lo que necesitamos en nuestros chats?

Mi opinión personal es que no. No digo que los bots sean del todo una mala idea, ni que estén condenados al fracaso. ¡Todo lo contrario! Aun así, estoy del todo seguro de que tan pronto como la tecnología no tenga las limitaciones del cuerpo humano, no necesitarás cientos de ellos. Un bot podrá hacerlo todo: dar soporte, chatear contigo, gestionar tus reuniones y otras muchas cosas. Creo que un asistente personal de aprendizaje automático es del todo viable y, de hecho, tiene mucho potencial, científica y económicamente hablando.

Y aquí es donde nos topamos con otro “pero”, quizá más problemático que el de la ciberseguridad. Siendo realista, solo cinco compañías en el mundo actual pueden crear un “botglobal” y beneficiarse de él: Apple, Google, Microsoft, Amazon y Facebook.

Estos chicos procesan big data (¡muchísimos datos!) y les ayuda a crear el mejor servicio bot de su clase. Con acceso a petabytes de información personal, los bots de estás compañías serán los más listos, los más adaptables, los más precisos y los que aprenden más rápido. ¿Y qué pasa con los bots que ya existen? Solo somos beta testers que mejoran los métodos de hoy para los grandes.

Por desgracia, como puedes ver, los chatbots no son en realidad para chatear, es su función pero no su objetivo. ¿Su objetivo? La investigación masiva de marketing que, finalmente, será muy provechosa para algunos negocios y la ciberdelincuencia es uno de ellos.