empresas comunitarias sufren ciberataques

El 92% de las empresas comunitarias ha sufrido ciberataques
empresas comunitarias sufren ciberataques

El 92% de las empresas europeas ha sufrido ciberataques, según los datos de un estudio realizado por la compañía aseguradora Lloyd´s a 350 ejecutivos de empresas europeas con una facturación superior a 250 millones de euros.

“En la encuesta hemos concluido que los empresarios ya no piensan en si les ocurrirá o no un ciberataque, sino en cuando les puede ocurrir. Antes a la gente le preocupaban los seguros de daños, como los marítimos, pero ahora la preocupación más importante son los ciberriesgos”, comenta Juan Arsuaga, presidente y consejero delegado de Lloyd´s Iberia.

Las mayores amenazas para el empresario español, en un 47 % de los casos, es la pérdida de datos en soporte papel o no electrónico; para el 43 %, el hackeo por temas políticos; y un 40 % teme que el hackeo les llegue por intereses económicos o por actuaciones de la competencia.

El 97% reconoce haber oído hablar del nuevo Reglamento de Protección de Datos, que entrará en vigor en mayo de 2018, para el que tanto las grandes empresas como las pymes deben irse preparando, ya que modifica la figura y funciones del encargado de protección de datos, obliga a anonimizar los datos personales para muchas operaciones, el derecho al olvido mediante la rectificación y los problemas del traslado de datos entre proveedores.

El 57% reconoce que o no sabe nada o sabe muy poco, a pesar de que las sanciones se elevan hasta los 20 millones de euros o hasta el 4% de la facturación global, según cuál sea la mayor cuantía.

La cibeseguridad se ha convertido en una de las mayores preocupaciones de los consejos de administración, tras la entrada en vigor del nuevo Reglamento de Protección de Datos comunitario y de la reforma del Código Penal que obliga a adoptar medidas para que no se pueda delinquir en la empresa el llamado compliance-.

Según una reciente encuesta realizada por Indra, el coste de los ciberataques fue de unos 400.000 millones de euros en 2015, de los que 14.000 millones correspondieron a España. Además, según un reciente estudio de la Universidad de Comillas, el año pasado, España fue el Estado de la Unión Europea que ocupó la tercera posición por número de ciberataques, con 4.000 al día.

Al hablar de ciberseguridad se mira a un sector que movió el año pasado 60.000 millones de euros y se espera que mueva en torno a 150.000 millones de euros. Las estimaciones para España hablan de una inversión de 1.000 millones de euros para 2019 en protección informática, según datos del Observatorio Nacional de Telecomunicaciones.
tapar camara movil

Tapar la cámara delantera del móvil es una buena idea

tapar camara movil

Muchos usuarios de ordenadores se han acostumbrado ya a tapar la webcam del dispositivo por privacidad, como precaución ante posibles infecciones de malware que se encarguen de recoger imágenes sin que el propio usuario lo sepa. No es una paranoia, y en realidad es realmente sencillo espiar a otro usuario, aunque lo cierto es que no todos los usuarios de ordenadores están siendo espiados, ni mucho menos, y es algo que se puede evitar también con un antivirus de forma casi plenamente efectiva. Pero ¿qué pasa con los smartphones?

Efectivamente, una aplicación móvil puede utilizar la cámara frontal, y puede utilizar también la conexión a Internet para, después de haber tomado estas imágenes, enviarlas a un servidor remoto. Esto es posible, pero tanto Microsoft como Apple y Google cuentan con sistemas de seguridad en sus dispositivos para ayudar al usuario a protegerse de formas menos ‘primitivas’ que, sencillamente, tapando la cámara con un post it.

Lo que se conoce como ‘administrador de permisos’ de un teléfono inteligente, disponible en Android y iOS,, es un panel que reúne las concesiones que el usuario garantiza a sus aplicaciones, en cuanto al uso de determinados componentes de hardware del dispositivo. Por ejemplo, que es lo que nos interesa en este caso, qué aplicaciones pueden hacer uso de la cámara frontal, y cuáles no.

Por lo tanto, la clave en todo este asunto es controlar, como usuario del dispositivo, a qué aplicaciones se les concede acceso no sólo a la cámara frontal, sino también al micrófono o incluso al GPS del dispositivo. En definitiva, cómo se protege la privacidad del usuario en cuestión es a través de la administración de permisos concedidos a las aplicaciones.

Detenido por grabar con cámaras espía a turistas alojados en su casa

Un hombre de 41 años ha sido detenido en Alicante acusado de un presunto delito contra la intimidad por grabar a turistas con cámaras espía. El arrestado se dio de alta en una plataforma de intercambio de alojamientos a través de internet para acoger a turistas de todo el mundo, según un comunicado de la Dirección General de la Policía.

En su domicilio del centro de Alicante había instalado dos dispositivos espía que se encontraban ocultos en el baño y en el dormitorio, con los que habría filmado decenas de horas de vídeo que almacenaba en tarjetas de memoria.

Hasta el momento, los investigadores han detectado a diez personas en las grabaciones, aunque continúa el análisis del material intervenido al objeto de encontrar más posibles víctimas.

La investigación se inició la semana pasada, gracias a una denuncia, explica la nota de prensa. Una de las víctimas sospechaba haber sido grabada en la vivienda en la que se alojaba mientras permanecía de vacaciones en Alicante.

La víctima había encontrado hospedaje a través de una página web, la cual ofrecía a los usuarios alojamiento gratuito en el domicilio de un desconocido ubicado en el centro de Alicante, por lo que decidió, junto con otra persona, pasar unos días en la ciudad.

Tras varias pesquisas, los investigadores identificaron y localizaron al propietario de la vivienda, que ha sido detenido como presunto responsable de un delito contra la intimidad.

Las compañías lo tienen difícil para luchar contra el cibercrimen

El director del FBI, Robert Mueller, lo deja así de claro: “Hay dos tipos de empresas: aquellas que han sido hackeadas, y aquellas que lo van a ser”. Las empresas están bajo el foco de los ciberataques. Por tanto, podemos decir que en torno a la ciberseguridad hay dos tipos de empresas: las que son conscientes de que van a ser atacadas y hacen algo al respecto, y las que no.

Pero hay un problema de base: sólo el 8% de los líderes empresariales de Europa consideran la ciberseguridad una prioridad para sus negocios. Pero este problema no está sólo en los altos ejecutivos… Ya que el 58% de los profesionales piensan que sus empresas están a salvo de los ciberataques, y el 50% de los empleados creen que las medidas de seguridad, lejos de ser algo positivo, afectarían a su productividad y a su trabajo (estos datos se extraen del estudio que VMware ha presentado y que realizado por la Unidad de Inteligencia de The Economist).

“No hay compañía con presupuesto suficiente para luchar contra el cibercrimen”, asegura María José Talavera, directora general de VMware, quien explica que “las empresas deben saber que van a ser atacadas y poner las medidas de seguridad suficientes para que lo que puede ser una “picadura de mosquito” no se transforme en una enfermedad grave”.

Según el informe, el 42% de los responsables de TI son empleados descuidados o no formados en prevención de ciberamenazas. Algo representativo:el 27% de los empleados se arriesgaría a vulnerar la seguridad de su organización para desempeñar su trabajo de “manera eficaz” y el 19% ni siquiera conoce qué medidas de seguridad se llevan a cabo.

Una vez más, queda claro que la seguridad no se basa sólo en la tecnología, sino en los comportamientos de cada persona que forma parte de la organización.

tapar webcam

11 años para descubrir que hay que tapar la Webcam

tapar webcam
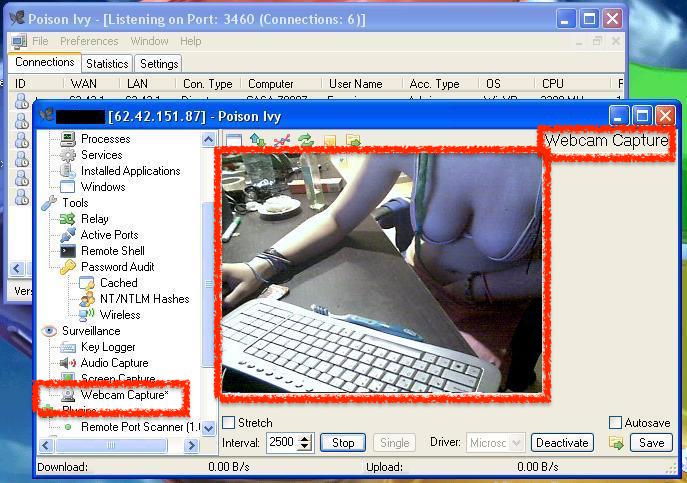
En el año 2005 nació el Remote Administration Tool (RAT) Poison Ivy. Las herramientas RAT son un tipo de malware creadas para controlar totalmente un equipo desde una consola centralizada. Poison Ivy fue muy popular durante los años en los que estuvo en plena evolución, hasta llegar al año 2008 donde apareció su última versión (2.3.2). Después vendrían muchos más que copiarían la mayoría de sus funciones. Entre las muchas que traía la herramienta, estaba un módulo de vigilancia que permitía al atacante activar tu Webcam y grabarte en la intimidad. Cuando descubras que Poison Ivy le pone tan fácil a un atacante acceder a un ordenador, lo más posible es que decidas tapar tu webcam.
Aquí tenéis una captura hecha por la webcam de una persona infectada con Poison Ivy 2.3.2, en el año 2008:
En el año 2011, existía un foro en el que la gente se dedicaba a infectar personas con RATs, capturarles con la Webcam y compartir el material con todos. Las fotos eran muy impactantes, e incluso había vídeos subidos a Youtube (ya retirados) que mostraban el proceso completo.
Algunas personas creen que las Webcam con las luces son suficientes, porque verían si se enciende, pero hay muchos casos en los que se ha demostrado cómo es posible llegar a encender la Webcam sin encender la luz. Otros creen que por tener Linux o iOS ya no es necesario tapar la Webcam, pero el sistema operativo no les hace diferentes. Lo curioso es que hace años, pudimos ver ya documentos de la NSA que recomendaban a todos los miembros del gobierno que taparan la webcam y el micrófono para evitar este tipo de espionaje.
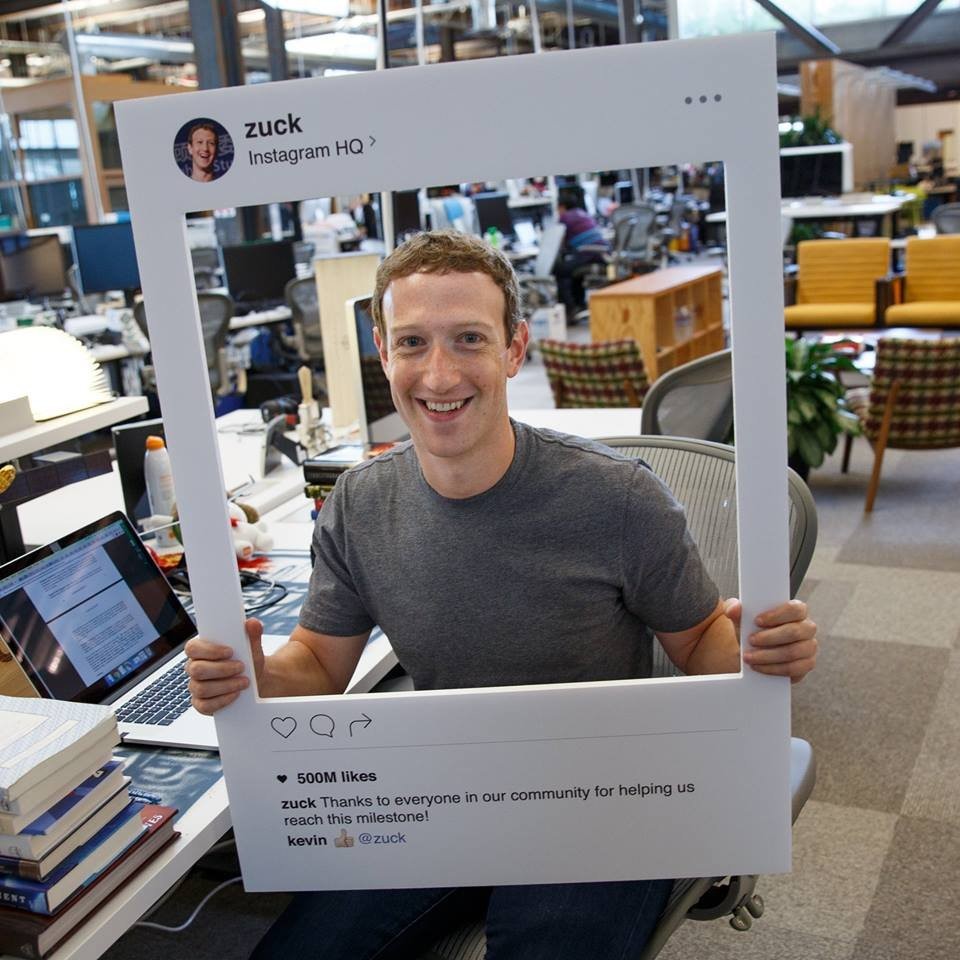
Estos días la gente ha visto que Mark Zuckerberg también tapa la webcam y el micrófono de su MacBook y han vuelto a preguntarse si será excesivo o no hacer esto con sus equipos, tablets y dispositivos móviles (ya que este malware también puede actuar en Android).
Desde el conocido portal elladodelmal.com llevan mucho tiempo con un iPatch tapando y protegiendo su webcam, e incluso lo regalan en eventos para sus asistentes, pero tú eres libre de hacer lo que quieras :)