chatbot

El peligro de los Chatbots

La gente prefiere enviar mensajes a hablar. Un 65 % preferiríamos tener una larga conversación por WhatsApp a realizar una llamada de un minuto o quedar en persona.

Al ser tan popular chatear, no es sorprendente que nuestro mundo esté lleno de chatbots. A veces se han creado para reemplazar la compañía del mundo real y otros tienen funciones específicas. Los chatbots también están sufriendo una alta demanda en la parte corporativa: son trabajadores que no tienes que tratar bien, no tienen emociones y hacen exactamente lo que se les ha programado que hagan. El bombo de los chatbots llegó cuando la plataforma Telegram integró una API completa. Muchos negocios se sumergieron en crear chatbots: bots de atención al cliente, bots de soporte, bots entrenadores, bots porno…

Con los chatbots, parece que proyectamos ciertas emociones hacia esos scripts y de algún modo empezamos a creer que están vivos, dándoles una personalidad que no tienen. Este fenómeno no es nuevo (mira Siri de Apple).

Pero esto es solo es la punta del iceberg: los problemas de ciberseguridad existen. Los chatbots son una mina de oro para la ingeniería social y los delitos. Analizan el comportamiento de las personas y aprenden de él.

Phishing, ransomware, robo de credenciales, de identidad y de tarjetas de crédito. Básicamente, un bot infectado te diría exactamente lo que quieres oír, justo cuando lo esperas para que no tengas sospechas.

Y eso es solo hackear a un nivel básico. Aun no se han desarrollado las peores técnicas. ¿Qué hay de la duplicación de identidad? Los chatbots son una calle de doble sentido: cuando hablas con uno, aprende rápido y, con los ajustes adecuados, no solo puede aprender a ser más efectivo a la hora de hablarte, sino a copiar tu comportamiento para hablar con terceros. Por cierto, eso es exactamente lo que hace el chatbot de la aplicación de mensajería de Google, Allo.

¿Qué podría hacer un bot dañino que tiene acceso a tus credenciales y que sabe cómo imitar el modo en el que chateas con la aplicación bancaria de móvil o con el sistema de chat de una empresa como Slack o Lynk? Bueno, algunos elementos de ciencia ficción empiezan a parecer más realistas.

Ahora, piénsalo un momento: ¿es lo que necesitamos en nuestros chats?

Mi opinión personal es que no. No digo que los bots sean del todo una mala idea, ni que estén condenados al fracaso. ¡Todo lo contrario! Aun así, estoy del todo seguro de que tan pronto como la tecnología no tenga las limitaciones del cuerpo humano, no necesitarás cientos de ellos. Un bot podrá hacerlo todo: dar soporte, chatear contigo, gestionar tus reuniones y otras muchas cosas. Creo que un asistente personal de aprendizaje automático es del todo viable y, de hecho, tiene mucho potencial, científica y económicamente hablando.

Y aquí es donde nos topamos con otro “pero”, quizá más problemático que el de la ciberseguridad. Siendo realista, solo cinco compañías en el mundo actual pueden crear un “botglobal” y beneficiarse de él: Apple, Google, Microsoft, Amazon y Facebook.

Estos chicos procesan big data (¡muchísimos datos!) y les ayuda a crear el mejor servicio bot de su clase. Con acceso a petabytes de información personal, los bots de estás compañías serán los más listos, los más adaptables, los más precisos y los que aprenden más rápido. ¿Y qué pasa con los bots que ya existen? Solo somos beta testers que mejoran los métodos de hoy para los grandes.

Por desgracia, como puedes ver, los chatbots no son en realidad para chatear, es su función pero no su objetivo. ¿Su objetivo? La investigación masiva de marketing que, finalmente, será muy provechosa para algunos negocios y la ciberdelincuencia es uno de ellos.
empresas comunitarias sufren ciberataques

El 92% de las empresas comunitarias ha sufrido ciberataques

empresas comunitarias sufren ciberataques

El 92% de las empresas europeas ha sufrido ciberataques, según los datos de un estudio realizado por la compañía aseguradora Lloyd´s a 350 ejecutivos de empresas europeas con una facturación superior a 250 millones de euros.

“En la encuesta hemos concluido que los empresarios ya no piensan en si les ocurrirá o no un ciberataque, sino en cuando les puede ocurrir. Antes a la gente le preocupaban los seguros de daños, como los marítimos, pero ahora la preocupación más importante son los ciberriesgos”, comenta Juan Arsuaga, presidente y consejero delegado de Lloyd´s Iberia.

Las mayores amenazas para el empresario español, en un 47 % de los casos, es la pérdida de datos en soporte papel o no electrónico; para el 43 %, el hackeo por temas políticos; y un 40 % teme que el hackeo les llegue por intereses económicos o por actuaciones de la competencia.

El 97% reconoce haber oído hablar del nuevo Reglamento de Protección de Datos, que entrará en vigor en mayo de 2018, para el que tanto las grandes empresas como las pymes deben irse preparando, ya que modifica la figura y funciones del encargado de protección de datos, obliga a anonimizar los datos personales para muchas operaciones, el derecho al olvido mediante la rectificación y los problemas del traslado de datos entre proveedores.

El 57% reconoce que o no sabe nada o sabe muy poco, a pesar de que las sanciones se elevan hasta los 20 millones de euros o hasta el 4% de la facturación global, según cuál sea la mayor cuantía.

La cibeseguridad se ha convertido en una de las mayores preocupaciones de los consejos de administración, tras la entrada en vigor del nuevo Reglamento de Protección de Datos comunitario y de la reforma del Código Penal que obliga a adoptar medidas para que no se pueda delinquir en la empresa el llamado compliance-.

Según una reciente encuesta realizada por Indra, el coste de los ciberataques fue de unos 400.000 millones de euros en 2015, de los que 14.000 millones correspondieron a España. Además, según un reciente estudio de la Universidad de Comillas, el año pasado, España fue el Estado de la Unión Europea que ocupó la tercera posición por número de ciberataques, con 4.000 al día.

Al hablar de ciberseguridad se mira a un sector que movió el año pasado 60.000 millones de euros y se espera que mueva en torno a 150.000 millones de euros. Las estimaciones para España hablan de una inversión de 1.000 millones de euros para 2019 en protección informática, según datos del Observatorio Nacional de Telecomunicaciones.

tapar camara movil

Tapar la cámara delantera del móvil es una buena idea

tapar camara movil

Muchos usuarios de ordenadores se han acostumbrado ya a tapar la webcam del dispositivo por privacidad, como precaución ante posibles infecciones de malware que se encarguen de recoger imágenes sin que el propio usuario lo sepa. No es una paranoia, y en realidad es realmente sencillo espiar a otro usuario, aunque lo cierto es que no todos los usuarios de ordenadores están siendo espiados, ni mucho menos, y es algo que se puede evitar también con un antivirus de forma casi plenamente efectiva. Pero ¿qué pasa con los smartphones?

Efectivamente, una aplicación móvil puede utilizar la cámara frontal, y puede utilizar también la conexión a Internet para, después de haber tomado estas imágenes, enviarlas a un servidor remoto. Esto es posible, pero tanto Microsoft como Apple y Google cuentan con sistemas de seguridad en sus dispositivos para ayudar al usuario a protegerse de formas menos ‘primitivas’ que, sencillamente, tapando la cámara con un post it.

Lo que se conoce como ‘administrador de permisos’ de un teléfono inteligente, disponible en Android y iOS,, es un panel que reúne las concesiones que el usuario garantiza a sus aplicaciones, en cuanto al uso de determinados componentes de hardware del dispositivo. Por ejemplo, que es lo que nos interesa en este caso, qué aplicaciones pueden hacer uso de la cámara frontal, y cuáles no.

Por lo tanto, la clave en todo este asunto es controlar, como usuario del dispositivo, a qué aplicaciones se les concede acceso no sólo a la cámara frontal, sino también al micrófono o incluso al GPS del dispositivo. En definitiva, cómo se protege la privacidad del usuario en cuestión es a través de la administración de permisos concedidos a las aplicaciones.

Detenido por grabar con cámaras espía a turistas alojados en su casa

Un hombre de 41 años ha sido detenido en Alicante acusado de un presunto delito contra la intimidad por grabar a turistas con cámaras espía. El arrestado se dio de alta en una plataforma de intercambio de alojamientos a través de internet para acoger a turistas de todo el mundo, según un comunicado de la Dirección General de la Policía.

En su domicilio del centro de Alicante había instalado dos dispositivos espía que se encontraban ocultos en el baño y en el dormitorio, con los que habría filmado decenas de horas de vídeo que almacenaba en tarjetas de memoria.

Hasta el momento, los investigadores han detectado a diez personas en las grabaciones, aunque continúa el análisis del material intervenido al objeto de encontrar más posibles víctimas.

La investigación se inició la semana pasada, gracias a una denuncia, explica la nota de prensa. Una de las víctimas sospechaba haber sido grabada en la vivienda en la que se alojaba mientras permanecía de vacaciones en Alicante.

La víctima había encontrado hospedaje a través de una página web, la cual ofrecía a los usuarios alojamiento gratuito en el domicilio de un desconocido ubicado en el centro de Alicante, por lo que decidió, junto con otra persona, pasar unos días en la ciudad.

Tras varias pesquisas, los investigadores identificaron y localizaron al propietario de la vivienda, que ha sido detenido como presunto responsable de un delito contra la intimidad.

Las compañías lo tienen difícil para luchar contra el cibercrimen

El director del FBI, Robert Mueller, lo deja así de claro: “Hay dos tipos de empresas: aquellas que han sido hackeadas, y aquellas que lo van a ser”. Las empresas están bajo el foco de los ciberataques. Por tanto, podemos decir que en torno a la ciberseguridad hay dos tipos de empresas: las que son conscientes de que van a ser atacadas y hacen algo al respecto, y las que no.

Pero hay un problema de base: sólo el 8% de los líderes empresariales de Europa consideran la ciberseguridad una prioridad para sus negocios. Pero este problema no está sólo en los altos ejecutivos… Ya que el 58% de los profesionales piensan que sus empresas están a salvo de los ciberataques, y el 50% de los empleados creen que las medidas de seguridad, lejos de ser algo positivo, afectarían a su productividad y a su trabajo (estos datos se extraen del estudio que VMware ha presentado y que realizado por la Unidad de Inteligencia de The Economist).

“No hay compañía con presupuesto suficiente para luchar contra el cibercrimen”, asegura María José Talavera, directora general de VMware, quien explica que “las empresas deben saber que van a ser atacadas y poner las medidas de seguridad suficientes para que lo que puede ser una “picadura de mosquito” no se transforme en una enfermedad grave”.

Según el informe, el 42% de los responsables de TI son empleados descuidados o no formados en prevención de ciberamenazas. Algo representativo:el 27% de los empleados se arriesgaría a vulnerar la seguridad de su organización para desempeñar su trabajo de “manera eficaz” y el 19% ni siquiera conoce qué medidas de seguridad se llevan a cabo.

Una vez más, queda claro que la seguridad no se basa sólo en la tecnología, sino en los comportamientos de cada persona que forma parte de la organización.

tapar webcam

11 años para descubrir que hay que tapar la Webcam

tapar webcam
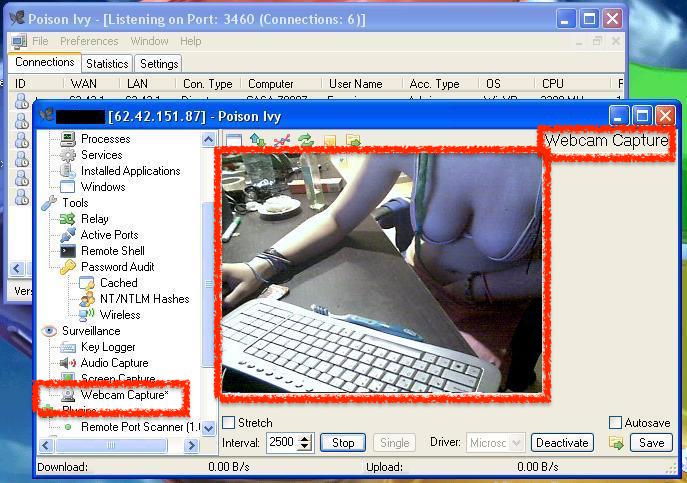
En el año 2005 nació el Remote Administration Tool (RAT) Poison Ivy. Las herramientas RAT son un tipo de malware creadas para controlar totalmente un equipo desde una consola centralizada. Poison Ivy fue muy popular durante los años en los que estuvo en plena evolución, hasta llegar al año 2008 donde apareció su última versión (2.3.2). Después vendrían muchos más que copiarían la mayoría de sus funciones. Entre las muchas que traía la herramienta, estaba un módulo de vigilancia que permitía al atacante activar tu Webcam y grabarte en la intimidad. Cuando descubras que Poison Ivy le pone tan fácil a un atacante acceder a un ordenador, lo más posible es que decidas tapar tu webcam.
Aquí tenéis una captura hecha por la webcam de una persona infectada con Poison Ivy 2.3.2, en el año 2008:
En el año 2011, existía un foro en el que la gente se dedicaba a infectar personas con RATs, capturarles con la Webcam y compartir el material con todos. Las fotos eran muy impactantes, e incluso había vídeos subidos a Youtube (ya retirados) que mostraban el proceso completo.
Algunas personas creen que las Webcam con las luces son suficientes, porque verían si se enciende, pero hay muchos casos en los que se ha demostrado cómo es posible llegar a encender la Webcam sin encender la luz. Otros creen que por tener Linux o iOS ya no es necesario tapar la Webcam, pero el sistema operativo no les hace diferentes. Lo curioso es que hace años, pudimos ver ya documentos de la NSA que recomendaban a todos los miembros del gobierno que taparan la webcam y el micrófono para evitar este tipo de espionaje.
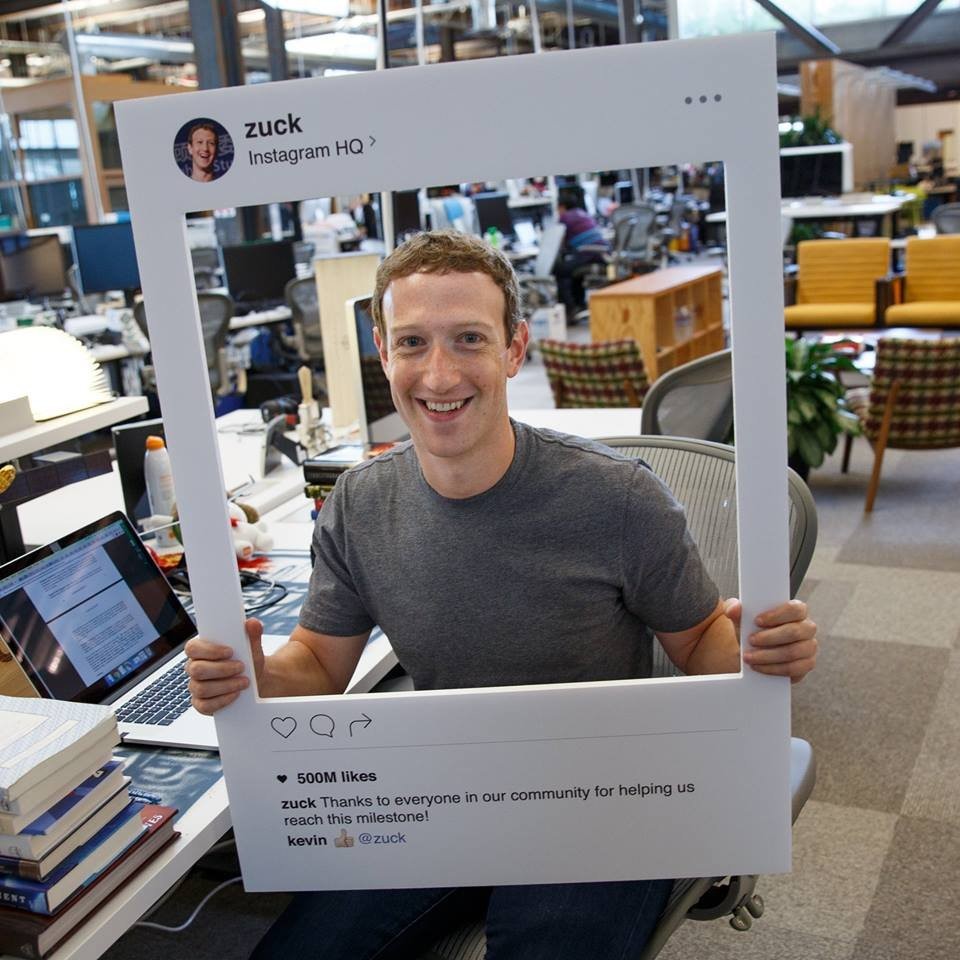
Estos días la gente ha visto que Mark Zuckerberg también tapa la webcam y el micrófono de su MacBook y han vuelto a preguntarse si será excesivo o no hacer esto con sus equipos, tablets y dispositivos móviles (ya que este malware también puede actuar en Android).
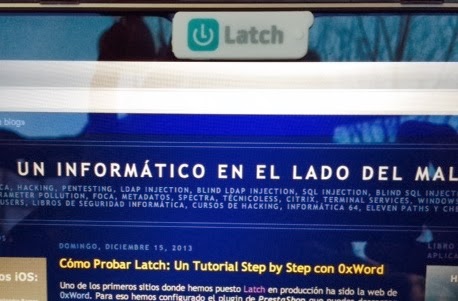
Desde el conocido portal elladodelmal.com llevan mucho tiempo con un iPatch tapando y protegiendo su webcam, e incluso lo regalan en eventos para sus asistentes, pero tú eres libre de hacer lo que quieras :)
por que deberiamos  llevar un smartwatch

¿Por qué deberíamos llevar un smartwatch en la muñeca?

Los smartwatches llegaron hace unos añso a nuestras vida, pero no ha sido hasta ahora cuando las alternativas más interesantes han comenzado a aparecer, pasando de ser elementos sin utilidad a convertirse en dispositivos útiles y convenientes.

Cuando pensamos en el concepto “reloj inteligente” quizá relativicemos mucho su importancia y usos. Los relojes han sido durante siglos accesorios para dar la hora. Los smartwatches toman su lugar en nuestra muñeca, pero haciendo mucho más que eso y dando prioridad a otras cosas. El gran tamaño que han alcanzado los smartphones en los últimos años ha hecho que, si bien utilizarlos es ahora mucho más productivo que antes, sacarlos del bolsillo cada cinco minutos para consultar notificaciones cortas pueda acabar resultando pesado.

El principal uso de un smartwatch solventa por completo esto. Cuando recibamos notificaciones, nuestra muñeca vibrará y, al girarla, podremos ver el mensaje que acabamos de recibir en nuestro terminal, e incluso contestarlo vía dictado. Lo mejor es que desde hace poco, servicios como Google Now permite iniciar conversaciones desde los smartwatches en aplicaciones como Telegram o WhatsApp, por lo que incluso en este caso eliminamos la necesidad de sacar el smartphone. También resulta especialmente cómoda la posibilidad de llevar en la muñeca las tarjetas de embarque o billetes del cine, evitando imprimir y gastar papel de forma innecesaria.

En un aspecto siempre importante como la seguridad, los smartwatches tienen un papel muy relevante. Gracias a cambios que se introdujeron en Android, cuando el smartphone detecta por Bluetooth que llevamos el reloj puesto no nos pedirá insertar PIN, patrón de desbloqueo o la huella dactilar. Para asegurar nuestro smartphone y smartwatch, una de las mejores opciones de antivirus es Panda Mobile Security 2016, que además de hacer fotos de un posible ladrón con la cámara frontal del terminal al introducir erróneamente el PIN, también permite localizarlo y bloquearlo desde el reloj gracias al modo anclaje de Android Wear.

Los smartwatches también acaban siendo fundamentales para usuarios que escuchan mucha música o podcasts. Gracias al soporte de las principales aplicaciones de reproducción, desde nuestra muñeca podremos no sólo pausar o avanzar hacia otras pistas, sino también acceder a todos los álbumes o listas de reproducción. Especialmente importante para deportistas puede ser el hecho de que podemos descargar canciones en el propio reloj y reproducir de manera inalámbrica con unos auriculares Bluetooth y así no cargar con el smartphone a la hora de salir a correr o hacer la ruta en el gimnasio.

Algunos smartwatches también tienen GPS, lo que añadido a los podómetros y sensores de ritmo cardíaco hace que puedan sustituir perfectamente a wearables deportivos dedicados, con medición de altura, distancia recorrida y calorías consumidas. Un todo en uno para mejorar nuestra salud. Por otra parte, si no tienen GPS, podemos aprovechar el del smartphone para visualizar indicaciones de Google Maps en la muñeca, especialmente útil para conductores o peatones que no conocen el lugar que están visitando.

en quien confiar

¿En quién podemos confiar?

en quien confiarLa seguridad informática en el siglo pasado era muy sencilla. Internet estaba en pañales, los ciberdelincuentes no estaban organizados como como ahora, no teníamos que preocuparnos por teléfonos móviles ni por la movilidad de los trabajadores, el espionaje era entre países o entre grandes corporaciones, la privacidad de nuestras comunicaciones y datos estaba garantizada…

Sin embargo, desde el 11S y la declaración de la guerra al terrorismo los distintos países han incrementado la vigilancia sobre sus ciudadanos. Snowden descubrió hasta dónde llegaba el espionaje por parte de los EE.UU. De hecho, la UE ha declarado que esa nación no es “puerto seguro” por lo que las empresas europeas no pueden almacenar datos de sus clientes o trabajadores en ese país. Pero el Tío Sam no es el único en hacerse con nuestros datos y comunicaciones.

La amenaza de extremo oriente

Las amenazas también surgen de países tan lejanos como Corea del Norte. No podemos olvidar que desde ese país surgió el ataque a Sony de 2014 en el que se desvelaron miles de documentos clasificados e incluso películas sin estrenar. Pero esta tensión viene de lejos, ya en 2009 el congresista americano Peter Hoekstra, pedía a Obama que lanzará un ciberataque contra esa nación.

Aunque la amenaza norcoreana parece lejana, la de sus vecinos chinos nos afecta más. El CNI alerta que ha tenido que gestionar un 41% más de ciberataques estratégicos contra objetivos españoles durante el 2015 y avisa que para este año espera que ese número sea aún mayor. Además señala a Rusia y China como los dos principales países de origen de esos ataques.

Por si fuera poco sus empresas tampoco son de fiar. Los portátiles de Lenovo se hicieron tristemente famosos por llevar instalado el malware Superfish. Pero esta no es la única empresa china en entredicho, en 2012 el gobierno de los EEUU vetó a Huawei y a ZTE por considerarlas una amenaza contra la seguridad nacional, al creer, más que posible, que sus dispositivos llevaran puertas traseras que sirvieran para espiar.

Huawei también se ha visto involucrado, junto a otros famosos fabricantes chinos de móviles como Xiaomi, en el caso de los smartphones con malware preinstalado de fábrica. Estos son ejemplos de como las amenazas a veces vienen de donde menos lo esperamos y como no solo nos tenemos que preocupar del uso que hacemos de nuestros dispositivos, sino que también estos pueden suponer un problema en si mismos.

El antiguo bloque soviético

Como ya hemos dicho, el CNI cita en sus informes a Rusia como origen de gran parte de los ciberataques estratégicos contra objetivos españoles. Más países europeos se encuentran en la misma situación. Holanda, por ejemplo, declara que también ha detectado un gran número de ciberataques provenientes Rusia y China, centrando sus objetivos en “iniciativas innovadoras”.

La antigua Guerra Fría parece que se ha mudado al mundo virtual, con constantes acusaciones de ciberespionaje entre EEUU y Rusia. Uno de los ejemplos más claros fue cuando el pasado verano, los EEUU culparon a Rusia del ataque contra el Pentágono en el que los hackers consiguieron entrar en el sistema informático del Departamento de Defensa.

Conclusión

En el mundo virtual es difícil confiar en alguien que no sea nosotros mismos. Todos somos posibles objetivos de los gobiernos, empresas y ciberdelincuentes. Nuestra mejor manera de defendernos es implementar el cifrado en nuestras comunicaciones y ficheros y confiar solo en empresas con un historial inmaculado.

Me gustaría romper una lanza a favor de las empresas europeas, ya que se tienen que regir por las estrictas leyes dictadas por la Unión. Además, en caso de surja un problema,siempre serán más accesibles que las que tengan su sede en EEUU o China por citar dos ejemplos.

Estafa del CEO

Así se produjo la “Estafa del CEO” y cómo se podría haber evitado

El Timo Nigeriano es una de las estafas online más populares de la historia. En ella, los estafadores hacen creer a sus víctimas que tienen una gran fortuna o herencia esperándoles, y las persuaden para que paguen una cantidad de dinero por adelantado. Las sumas de dinero son elevadas, aunque parecen poco en comparación con las fortunas que les esperan. Pero los tiempos cambian, y las estafas online evolucionan con ellos.

La Policía Nacional ha desarticulado una organización internacional que ha cometido fraudes millonarios a través de correos electrónicos. ¿Sus objetivos? Altos directivos de empresas. No en vano, la operación se ha denominado “Estafa del CEO” o “Business Email Compromise”.

Una auténtica trama a lo “Ocean’s Eleven” constituida como una empresa cibercriminal perfectamente organizada, donde cada miembro tenía una función específica. Estafadores profesionales, mulas, correos falsos, y muchos millones de euros son algunos de los ingredientes de esta trama que podría convertirse en un guion para Hollywood.

El timo: pescando con phishing

El modus operandi consistía en acceder de forma ilegítima a las cuentas de correo electrónico de directivos de empresas mediante spear phishing. Es decir, enviaban emails fraudulentos que solicitaban las credenciales de las cuentas de email. Cuando una víctima caía en la trampa y les daba sus datos, inmediatamente los estafadores conseguían el acceso a sus correos electrónicos, y por tanto a todo tipo de datos confidenciales.

Una vez que tenían acceso al correo, enviaban a través de él otro correo malicioso a otros contactos de su agenda, también altos directivos. En él, simulaban compartir un documento en un servicio de almacenamiento en la nube. Para acceder, tenían que introducir usuario y contraseña. Una vez que las conseguían, simulaban un error en la descarga, para así evitar sospechas. Pero de nuevo, los estafadores habían conseguido acceso a nuevas credenciales, y así volver a llevar a cabo la operación una y otra vez y encontrar nuevas víctimas, todas ejecutivos y directivos de importantes empresas.

Para hacerse con el dinero, una vez que obtenían las credenciales de las víctimas, en ocasiones directamente suplantaban su identidad y operaban como titulares con las entidades bancarias de las empresas. Otras veces, hacían un seguimiento de los movimientos de la cuenta de correo, buscando transacciones en proceso con clientes o proveedores. En el último momento, intervienen con el envío de un correo suplantando la identidad de la cuenta monitorizada. No se trataba de un ataque a gran escala, sino muy dirigido y focalizado en determinadas personas y empresas.

Las cantidades estafadas iban desde los 20.000 euros en el “mejor” de los casos, hasta los 1.800.000 euros. La mayoría de las estafas se situaban alrededor de los 600.000 euros.

La organización: cibercriminales jerarquizados

La organización estaba perfectamente estructurada, compuesta por personas con diferentes perfiles, y con tareas diferenciadas.

Por un lado, cibercriminales que tenían como objetivo obtener las credenciales de acceso a los correos. Sus objetivos eran empresas que realizaban grandes transferencias internaciones.

Por otro lado, las “mulas”, captados por los miembros de la cúpula y que a cambio de una comisión facilitaban una cuenta puente para recibir las transferencias ilícitas.

Además, las “mulas cualificadas”, que convencían a las personas allegadas para que actuaran como intermediarios. La mayoría de ellos eran ciudadanos españoles, por lo general administradores de medianas empresas, que aportaban cuentas bancaras a nombre de personas jurídicas de las que eran titulares.

Pero no queda ahí, a estas se suma la figura de los “facilitadores”, quienes proveían documentación falsa para justificar ante los bancos la procedencia de las enormes transferencias recibidas, y que no fueran devueltas a la entidad emisora.

Y (ya por último), los “transportistas”. Estos hacían llegar el dinero a su destino final, mediante el método “euro a euro”. Consiste en depositar el dinero en efectivo en un punto de entrega (una tienda de productos africanos o un locutorio), recibiendo un código con el que poder retirar el dinero en el país de destino, en este caso, Nigeria. El responsable del punto de entrega recibe una comisión por la gestión, y coordina una red de envíos constantes de dinero a través de personas que suelen viajar a Nigeria.

Ya se han detenido 44 personas, de las que 43 estaban en España o una en Reino Unido. Entre esas personas, 17 de ellas eran los máximos responsables de la organización cibercriminal. Pero no eso, sino que entre los arrestados también se encuentran empresarios españoles que ayudaban en la trama, apoyando el blanqueo. Algunos de los líderes, de origen nigeriano, ocultaban la identidad en sus acciones.

Durante los registros realizados por las autoridades (la mayoría en España, en Madrid y Toledo, y en Reino Unido) se han encontrado una gran cantidad de dinero en efectivo, que posteriormente iba a ser enviado a Nigeria.

La investigación: colaboración internacional

La Policía Nacional comenzó a investigar en noviembre de 2014, como explican en la nota lanzada sobre el caso, a raíz de una denuncia de un ciudadano pakistaní. Este aseguraba que había sido estafado por una cantidad de 34.000 euros, que habían sido extraídos de su cuenta bancaria, y que habían sido transferidos a una cuenta española. Este fue el comienzo, pero otras denuncias similares hicieron que los agentes empezaran a sospechar que no se trataba de un caso aislado, sino de una trama criminal.

Las investigaciones llevaron a los policías a dar con varias personas que llevaban un locutorio en la madrileña localidad de Móstoles. Ellos recibían todo el dinero en metálico y organizaban los envíos a Nigeria en vuelos semanales.

La investigación se ha llevado a cabo con colaboración de otros países, como Nigeria, Estados Unidos, Reino Unido o Turquía, donde muchas empresas estaban siendo afectadas por estas estafas.

La conclusión: ¿dónde está la concienciación en seguridad?

Esta trama no sólo pone de manifiesto la gran labor de la Policía Nacional en este caso para llevar a cabo una investigación realmente compleja, teniendo en cuenta la dificultad de dar con personas detrás de una trama cibercriminal a través de Internet, con las opciones de anonimato que ofrece.

También pone de manifiesto la gran falta de conocimientos en seguridad informática (básicos, muy básicos) de grandes directivos y ejecutivos. Como tantas veces, este timo se basa en una ingeniería social muy básica, enviando emails fraudulentos (supuestamente muy elaborados, pero habría que verlos…).

Si tan sólo hubieran sabido qué es el phishing, a detectar posibles emails fraudulentos, o que no se deben introducir datos confidenciales o credenciales cuando se lo soliciten a través del email, se podría haber evitado el robo de millones de euros. Casi nada.

Cinco mitos sobre seguridad que aun creemos

Cinco mitos sobre seguridad que aún creemos

Cinco mitos sobre seguridad que aun creemos

Por suerte o por desgracia, poco a poco nos estamos acostumbrando a escuchar y leer sobre seguridad informática. Pero, ¿entiendemos las verdaderas implicaciones de todo esto?

Un reciente informe del Centre for International Governance and Innovation (CIGI) demuestra que no, que muchas veces hay mitos y prejuicios que se instalan y resultan muy difíciles de desmontar. Para que tengamos las cosas algo más claras en asuntos que nos afectan tan de lleno como la privacidad, vamos a tratar de despejar algunas dudas frecuentes:

Mito #1: La Red sería más segura si cerrasen la internet profunda

Más del 70 % de los ciudadanos encuestados por el CIGI, de hasta 24 nacionalidades distintas, considera que acabar con la internet profunda (esa enorme cantidad de páginas que escapan a los tentáculos de Google) sería una buena forma de combatir el cibercrimen y el terrorismo.

Sin embargo, un reciente estudio de los investigadores Daniel Moore y Thomas Rid ha demostrado que grupos radicales como el ISIS rara vez utilizan la ‘dark web’. De hecho, prefieren distribuir su propaganda y realizar sus labores de captación a través de webs y redes tradicionales para que su mensaje se escuche en todas partes.

Además, la red Tor y su anonimato son la única forma de esquivar la censura que tienen ciudadanos de países donde la libertad de expresión y el acceso a internet están restringidos o limitados. Acabar con la internet profunda causaría más problemas a estos activistas que a muchos criminales.

FOTO 1

Mito #2: El ‘software’ debe tener puertas traseras para los gobiernos

A pesar del impacto de las revelaciones de Snowden sobre las actividades de cibervigilancia de los servicios secretos y de polémicas recientes como el pulso entre Apple y el FBI por descifrar el iPhone del autor de la matanza de San Bernardino, más del 70 % de los participantes en la encuesta de CIGI creen que las agencias gubernamentales de espionaje deben tener acceso a los dispositivos de los ciudadanos por razones de seguridad nacional.

El 63 % se muestra incluso a favor de que las compañías tecnológicas habiliten puertas traseras en sus productos o, al menos, no desarrollen mecanismos de seguridad que los hagan impenetrables (por ejemplo, sistemas de cifrado). El problema es que esto deja en situación de vulnerabilidad a los propios usuarios, que son los principales beneficiarios de estas medidas de protección. Sin cifrado y con puertas traseras, los programas y aplicaciones que usamos a diario quedarían fácilmente a merced de los cibercriminales.

Mito #3: La ciberseguridad no es para todos los públicos

Muchos piensan que los programas y servicios para preservar la privacidad que recomiendan Snowden y otras activistas no están al alcance de cualquiera. Navegar a través de Tor o implementar el cifrado PGP en tu correo electrónico puede parecer muy complejo, pero lo cierto es que siguiendo cualquiera de los muchos tutoriales disponibles en la Red es algo que puede hacer cualquiera, sin conocimientos técnicos. Solo es cuestión de estar dispuesto a renunciar a un poco de usabilidad a cambio de un refuerzo sustancial de la seguridad.

FOTO 2

Mito #4: ¿A mí quién va a querer atacarme?

Si piensas que tú o tu pequeña empresa no sois objetivos muy jugosos para los malhechores (hay peces más grandes en el mar), estás equivocado. A menudo las víctimas más atractivas para el ciberdelincuente son las más sencillas de atacar, no tanto las que parecen más rentables. Si has destinado pocos recursos a la prevención, eres precisamente el perfil que están buscando.

Mito #5: Los móviles no necesitan antivirus

Una creencia desgraciadamente popular que conviene erradicar cuanto antes. Hay decenas de razones para instalar una buena solución de seguridad en tu ‘smartphone’ o tableta (los datos y la información que almacenas en estos dispositivos suele ser particularmente sensible), pero la proliferación de amenazas para Android y iOS, consecuencia inevitable de su popularidad, es la más contundente. Para evitar que tu móvil quede secuestrado por el temido ransomware, por ejemplo, tu mejor aliado será un antivirus.