• Español Español Español es
  • English English Inglés en
Tlf: +34 629 305 071 / 648 732 936
iPatch
  • Inicio
  • ¿Quiénes somos?
    • ¿Quiénes somos?
    • Lo que dicen de nosotros
  • Producto
    • Producto
    • Ventajas para tu empresa
    • Ventajas para el usuario
    • iPatch interactivo
    • Colecciones
  • Camfecting y Spycam
  • Prensa y Blog
    • Prensa
    • Blog
  • Contacto
  • FAQ
  • Buscar
  • Facebook
  • Twitter
  • Linkedin

Listado de la categoría: Blog

Tú estás aquí: Inicio / Blog Test / Blog

Consejos para padres 2.0: cómo convertirse en un modelo a seguir

24 marzo, 2016/0 Comentarios/en Blog /por ipatchweb

Stephen Balkam, Fundador y CEO del Family Online Safety Institute dio una presentación enfocada a los Riesgos, Daños y Recompensas de nuestras vidas online y las de nuestros hijos.Falta de empatía

En un estudio hecho por la Universidad de Michigan, se demostró que hay un 40% de descenso de empatía entre los estudiantes universitarios. Eso podría estar vinculado al cambio en el estilo de vida, que se lleva cada vez más al plano digital.

La tendencia no solo es alarmante para los jóvenes, sino que también se ha convertido en una propia industria para el cuidado de las personas mayores. Mientras la generación de millennialscontinúa madurando y moviéndose en el círculo de la vida, seguiremos viendo máquinas de este estilo ganando importancia en el mercado.

En la era en que vivimos, estamos conectados constantemente a nuestros dispositivos. Si esto desde un punto de vista general ya es malo, imaginemos las repercusiones que pueden tener en nuestros hijos.

Mientras más dependemos de nuestros dispositivos, esto puede implicar más barreras entre hijos y padres.

Balkam destacó que su organización tiene una guía en 7 consejos para padres en la era digital.

Un gran aprendizaje de la charla y la guía, es que los padres necesitan ponerse manos a la obra cuando se trata de ayudar a sus hijos a descubrir, explorar y adoptar las nuevas tecnologías. Es nuestra tarea ayudarles a aprender lo que pueden hacer, y qué precauciones pueden tomar. También podría llevarte a una relación más abierta con tus hijos, que estarán más involucrados en el tema Internet, preguntando dudas al ver páginas web sospechosas.

El actor Philip Olivier, masturbándose en la webcam

16 marzo, 2016/0 Comentarios/en Blog /por ipatchweb

Cuando parecía que la moda de filtrar fotos de famosos desnudos decaía…

El último en caer ha sido el actor Philip Olivier, protagonista de series como ‘Hollyoaks’ o ‘The Match’ y que tiene un cuerpazo de lujo. La historia es tan antigua como la webcam: charla calentita por Skype con una chica, terminas desnudo y la chica lo graba todo y lo cuelga.

La imagen la tienes en el siguiente link.

Batalla por la privacidad: todo lo que debes conocer sobre el caso Apple

10 marzo, 2016/1 Comentario/en Blog /por ipatchweb

El caso en el que se ha visto envuelto Apple durante las últimas semanas está dando mucho de sí. Hasta ahora, el FBI está pidiendo a Apple ayuda para desbloquear el iPhone que pertenecía a uno de los terroristas de los tiroteos de San Bernardino (California), Rizwan Farook, que acabaron con la vida de 14 personas e hirieron a 22 el pasado diciembre. Un caso realmente complicado, en el que chocan la privacidad, la lucha antiterrorista, la seguridad de los usuarios y la colaboración con la justicia.

¿Qué le piden a Apple?

El iPhone 5c de Farook es el centro de todo este caso. Éste está en manos del FBI, pero el terminal se encuentra bloqueado. Para poder acceder a la información, las autoridades estadounidenses han solicitado a Apple que cree un software modificado para poder acceder al contenido, que podría ayudar a desvelar información en materia antiterrorista.

En otros casos, el FBI ha sido capaz de desbloquear terminales mediante técnicas de fuerza bruta, pero en este caso, para acceder al iPhone necesitan probar más de 10.000 combinaciones, a lo que se añaden otros aspectos de seguridad del iPhone: cuando se inserta la clave de forma errónea 10 veces, se borra automáticamente toda la información contenida en el dispositivo. En definitiva la orden judicial quiere forzar a la compañía a crear un nuevo software que anule los sistemas de seguridad de iOS.

Apple recurre la orden

Tim Cook ha vuelto a decir que no colaborará con el gobierno estadounidense. Cumplir la orden judicial para desbloquear el iPhone del tirador sería “malo para América”, ha asegurado el consejero delegado de Apple. Este miércoles, la compañía de la manzana presentó un recurso para el tribunal federal para pedir que se anule la orden judicial sobre ellos. Afirman que está fuera de la ley y de la Constitución, y sentaría un peligroso precedente. Apple acusa al FBI de violar la Constitución y sus derechos, según recoge The Guardian.

Por su parte, el director del FBI ha asegurado que este caso no sentaría jurisprudencia y que no tienen intención de sentar precedente. A pesar de todo, Apple se reafirma en su decisión, y asegura que no cederá.

En este caso, Apple cuenta tanto con apoyos como con detractores. Por un lado, muchas compañías tecnológicas (incluyendo Twitter, Facebook o Google) , evangelistas de la seguridad, y personas preocupadas por la privacidad, han dado su apoyo a los de Cupertino. Por otro lado, colectivos relacionados con víctimas de los ataques están en contra de esta decisión. Tim Cook mostró su respeto a las víctimas, pero explicó que se podría poner en riesgo la seguridad de cientos de millones de personas de llevarse a cabo lo que quiere el FBI.
tim-cook-apple fbi

Apple no se doblega: trabaja en un nuevo iPhone que ni ellos podrían hackear

Para dejarlo aún más claro, Apple está trabajando para mejorar los sistemas de cifrado, de forma que si se volviera a repetir una situación similar, la compañía no podría acceder a los datos de ninguna forma, como recoge The New York Times. En estos momentos, los datos de iCloud están cifrados, pero no lo están las calves de acceso, que son las que suele pedir el gobierno en estos casos. Con este nuevo cifrado, solamente el usuario podría tener esa clave, Apple no podría acceder a ella en ningún caso. Es decir, Apple no podría hackearse a sí misma.

El gobierno le pide que desbloquee 12 iPhone más

Pero aquí no queda todo. Al parecer, según informa The Wall Street Journal, además de este iPhone 5C, el departamento de Justicia de EE.UU. está trabajando en nuevas órdenes judiciales que le obliguen a desbloquear otros 12 iPhones. Estos pertenecen a diferentes investigaciones criminales que se están desarrollando en el país, de casos todavía sin resolver. Estos todavía no han salido a la luz, pero todo apunta a que de nuevo solicitarían que se desbloqueara la pantalla de bloqueo del iPhone para poder acceder a los datos.
apple logo manzana

Mientras tanto, Apple contrata al responsable se seguridad de la app de mensajería favorita de Snowden

La compañía ha dejado claro que no se va a dejar amedrentar por nadie, ni siquiera el gobierno estadounidense o el FBI. Para dejarlo aún más claro, acaba de contratar al que fue el líder de una de las aplicaciones móviles de mensajería instantánea más seguras, Signal, y una de las favoritas de Edward Snowden, que dijo que la usaba “cada día”.

Como recoge Wired, el propio Frederic Jacobs, lo anunció en su cuenta de Twitter. Jacobs trabajó durante dos años como ingeniero de seguridad en Open Whisperer Systems, la creadora de Signal. Concretamente, trabajó en el cifrado punto a punto para la aplicación iOS que la ha convertido en una de las preferidas para los más preocupados por la seguridad.

Por lo menos, así lo asegura el informe publicado por la Electronic Frontier Foundation que compara la seguridad y privacidad de las aplicaciones de mensajería disponibles. De hecho, te recomiendo que le eches un vistazo para que veas las diferencias entre las apps que sueles usar (WhatsApp, Telegram, Snapchat, Facebook Chat, Facetime…). Te sorprenderás.

En cuanto a Apple, veremos cómo se desarrolla este caso, que tiene todo el aspecto de que se alargará en el tiempo.
Ciberdelincuente es condenado a 334 años de prisión

6 marzo, 2016/0 Comentarios/en Blog /por ipatchweb

Un ciberdelincuente ha sido condenado a 334 años de prisión por robo de identidad y fraude bancario masivo en Turquía tras ser arrestado en 2013 por crear un sitio web de phishing que hizo pasar por un banco, para engañar a las víctimas en la prestación de sus datos bancarios e información de tarjetas de crédito.

Onur Kopçak formaba parte de un esquema de fraude de tarjetas de crédito en el que, junto a otros 11 operadores estaban haciendo uso de los datos de la cuenta bancaria obtenidos ilegalmente para llevar a cabo operaciones fraudulentas.

Ya en 2013 las autoridades condenaron a Kopçak por fraude de identidad, falsificación de Sitio Web, fraude dispositivo de acceso y fraude electrónico a 199 años 7 meses y 10 días de prisión a raíz de las quejas de 43 clientes. Sin embargo, durante la investigación, otros 11 clientes de los bancos presentaron quejas sobre su fraude en sus tarjetas de pago, lo que desencadenó un nuevo juicio.

En esta ocasión, la sentencia fue de 135 años, lo que, sumado a los 199 ya establecidos, supone una condena de 334 años de prisión o lo que es lo mismo, cadena perpetua. Con esta cifra, Kopçak está entre los piratas informáticos con la mayor pena de prisión del mundo.

La red eléctrica israelí sufre un ciberataque masivo

2 marzo, 2016/0 Comentarios/en Blog /por ipatchweb

La última víctima de los cibercriminales ha sido Israel, que ha visto cómo su red eléctrica sufría un importante ataque a sus sistemas.

El ciberataque ha tenido lugar a principios de esta semana, en unos días en los que se estaba consumiendo cifras récord de electricidad debido a las frías temperaturas. El ataque ha sido perpetrado contra la Autoridad Eléctrica Israelí (Israel’s Electricity Authority), en el que algunos de sus sistemas han estado inoperativos durante dos días.

Según ha publicado el medio Times of Israel, y recoge The Hacker News, el Ministro de energía Yuval Steinitz ha confirmado durante la conferencia CyberTech 2016 que han identificado uno de los ciberataques más graves que han experimentado. Al parecer, el virus con el que se atacó “ya ha sido identificado y han preparado el software necesario para neutralizarlo”, según explicó el ministro israelí. “Hemos tenido que paralizar muchos ordenadores de la Autoridad Eléctrica Israelí, y estamos manejando la situación, esperando que pronto se termine”, pero por el momento, “los sistemas informáticos no están funcionando como deberían”.

La identidad de los atacantes se desconoce, o por lo menos no ha sido desvelada por parte de las autoridades israelíes. Éste no ha sido el primer ataque que ha tenido como objetivo infraestructuras críticas y sistemas SCADA de Israel. Una de las más recientes, OpIsrael, fue coordinada por grupos anti israelíes y palestinos, que tuvo lugar en 2013.

Absuelto tras grabar a escondidas a la novia de su hijo

Absuelto tras grabar a escondidas a la novia de su hijo

20 enero, 2016/0 Comentarios/en Blog /por ipatchweb

Absuelto tras grabar a escondidas a la novia de su hijoUn juez de Alicante ha absuelto a un hombre después de que la joven a la que supuestamente grabó con un móvil en el baño de su casa manifestase que le perdonaba y quería olvidar ya el asunto, según han informado fuentes próximas al caso.

El magistrado ha aplicado al acusado tras celebrarse la vista el artículo 201.3 del Código Penal, que establece la extinción de la responsabilidad criminal del procesado por perdón expreso del ofendido en los delitos contra la intimidad.

Los hechos ocurrieron entre marzo y abril de 2015, cuando el procesado ocultó supuestamente un teléfono móvil en un ambientador del baño de su piso de Alicante para captar imágenes íntimas de la novia de su hijo.

La cámara del terminal grabó a la joven, que entonces era menor de edad y ahora tiene 18 años, cuando realizaba sus necesidades fisiológicas o salía desnuda de la ducha.

La Fiscalía solicitaba inicialmente para el acusado tres años de cárcel por un delito contra la intimidad, así como una multa de 3.600 euros por otro delito de abusos sexuales cometido presuntamente al darle un beso en la boca y regalarle, en otra ocasión, ropa interior para que se la pusiera alguna vez «a solas con él».

El juicio se ha celebrado hoy en el juzgado de lo Penal 2 de Alicante a puerta cerrada para preservar la intimidad de la perjudicada, quien ha comparecido ante el magistrado para verbalizar su perdón al acusado, lo que ha motivado que fuera absuelto poco después, según las fuentes consultadas.

Pronosticos ciberamenazas 2016

Pronósticos de ciberamenazas para 2016

4 enero, 2016/0 Comentarios/en Blog /por ipatchweb

El año 2015 será recordado como el año de las brechas de datos, según afirma la empresa Raytheon. A este respecto, los expertos recomiendan prestar atención a la ciberdelincuencia presente en las elecciones presidenciales en Estados Unidos, a los robos en los “monederos virtuales” a través del móvil y al aumento de las vulnerabilidades en Internet.

Ataques en las elecciones de EEUU

Se preve que los atacantes aprovecharán la atención a las campañas políticas, a las plataformas y a los candidatos como una oportunidad para diseñar cebos de ingeniería social mientras que otros se enfocarán en el hacktivismo para atacar a los candidatos y a sus plataformas en las redes sociales. Las brechas de seguridad pueden costar muy caro a quienes no sean cuidadosos durante el periodo electoral ya que se podrían revelar detalles personales inoportunos o utilizar cuentas comprometidas para propagar información falsa que pudiera parecer venir de los candidatos.

Nuevas tecnologías de pago como oportunidades para el fraude

Los ataques dirigidos a los dispositivos móviles y a los nuevos modelos de pago impactarán más a la seguridad de los pagos que al EMV (“Europay MasterCard VISA”). Con ello, el aumento de los métodos de pago integrados en los dispositivos móviles o a través de beacons y carritos de compra inteligentes, abrirán la puerta a una nueva ola de brechas de datos en el sector retail.

El mantenimiento de Internet será un problema

El coste del mantenimiento de la seguridad comenzará a crecer y a crear grandes problemas con Internet y con las prácticas de seguridad. Un sorprendente número de los sitios web más populares de Internet no son tan seguros como deberían serlo con respecto a los certificados. Otros problemas incluyen versiones de javascript viejas o inservibles que invitan a que sean comprometidas, rápidas actualizaciones del sistema operativo y nuevas aplicaciones construidas sobre código reciclado que contienen antiguas vulnerabilidades. Todos estos fantasmas del pasado de Internet regresarán para acechar otra vez en 2016.

La adición del Sistema gTLD abrirá nuevas oportunidades

En noviembre de 2015, el número de gTLDs (dominios de nivel superior genéricos) superaba los 700 dominios y casi 1900 más están en lista de espera. A medida que surgen nuevos dominios de línea superior, los atacantes los colonizarán antes que los usuarios legítimos, por ello al aprovechar la confusión de dominios, los cibercriminales crearán cebos de ingeniería social bastante efectivos para conducir a los usuarios desprevenidos al malware y al robo de datos.

Modelo de riesgos definitivo

Las compañías de seguros madurarán sus ofertas con calificaciones, excepciones y exenciones, lo que les permitirá denegar el pago por las brechas provocadas por prácticas de seguridad ineficientes, mientras que las primas y pagos se alinearán más con las posturas de seguridad subyacentes y con mejores modelos de coste de una brecha real. . Además, las aseguradoras influirán considerablemente en los programas de seguridad, a medida que los requerimientos para los seguros sean tan importantes como los requerimientos regulatorios (PCI, HIPAA, ISO 27001).

IoT ayudará y afectará a todos

Los límites entre los dispositivos corporativos y personales se han desvanecido aún más provocando una mayor fricción y unos desafíos para la seguridad que afectan a la infraestructura crítica. Las industrias que utilizan un gran número de dispositivos conectados y sistemas en red en sus operaciones diarias, como la sanitaria, probablemente se enfrenten una gama más amplia de vulnerabilidades de seguridad y amenazas.

La privacidad tendrá un mayor impacto en los ciudadanos

El aumento de las brechas de datos, como las muchas que se vieron en 2015, está cambiando la manera en que vemos a la Información Personalmente Identificable (PII). Más brechas y la pérdida de PII generarán cambios importantes en la manera en que es percibida la privacidad. Al igual que en la última década hemos visto la introducción del “derecho al olvido”, se prevé que en el próximo decenio surjan cambios similares en los derechos de privacidad.

Según Joshua Douglas, CTO, Raytheon, el aumento de la conectividad y de la digitalización de las vidas diarias de las empresas y del público en general también derivará en la explotación de los sistemas de pago, de los dispositivos de IoT y la reformulación de la actual percepción de la privacidad. Es por esto que la ciberseguridad inteligente ya no trata simplemente de evitar una brecha, sino de crear la resistencia y la flexibilidad para responder y minimizar los resultados negativos potenciales de dicha brecha.

Ataques en Android e infecciones de forma masiva, principales amenazas en 2016

31 diciembre, 2015/0 Comentarios/en Blog /por ipatchweb

Panda Security, empresa líder a nivel mundial en soluciones de seguridad basadas en la nube, anuncia sus predicciones en materia de seguridad informática sobre los principales problemas que puedan surgir en 2016. El próximo año vendrá cargado de amenazas a las que tanto usuarios particulares como pymes y grandes empresas tendrán que prestar una especial atención para no ser víctima de un ataque.

La creación y proliferación de nuevos ejemplares de malware con el objetivo de infectar a los usuarios seguirá creciendo de forma exponencial, tal y como lo ha hecho en 2015, cuando se han registrado 230.000 nuevas muestras de malware al día.

A lo largo de 2016 la compañía prevé un aumento de infecciones a través de JavaScript, así como la popularización del uso por parte de ciberdelincuentes de Powershell, una herramienta incluida en Windows 10 y que permite ejecutar scripts con todo tipo de funcionalidades, lo que será aprovechado para atacar a los usuarios.

Ataques masivos y a través del móvil

Los ciberdelincuentes buscan métodos para atacar al mayor número de usuarios y empresas, y obtener el mayor beneficio posible.

Para ello, el próximo año continuarán utilizando herramientas como Exploit Kits, ya que aún muchas soluciones de seguridad no son capaces de combatir este tipo de ataques de forma eficaz, lo que hace que su ratio de infección sea muy alto. Por la misma razón, el malware aumentará también para móviles, especialmente para Android, ya que es el sistema operativo con mayor cuota de mercado.

“Aunque los ataques a Android son una constante en los últimos años, la novedad en 2016 será la forma de infectar el móvil. Veremos cómo cada vez aparecen más amenazas que rootean el dispositivo, de tal forma que eliminarlo será una tarea casi imposible para los antivirus, salvo aquellos que vengan instalados de fábrica”, según Luis Corrons, Director Técnico de PandaLabs.

Habrá también un aumento de ataques dirigidos a través de técnicas de rootkit, que permiten los hackers ocultarse de la vista del sistema operativo y de las soluciones de seguridad.

Internet de las Cosas y pago por el móvil

2016 será el año en el que acabe desarrollándose el Internet de las Cosas, con cada vez más dispositivos conectados a Internet.

En este sentido, los ciberdelincuentes llevarán a cabo ataques a estos dispositivos, como ya ha sucedido en 2015 en vehículos con software conectado a Internet, que ha permitido incluso el control remoto del dispositivo en marcha.

De la misma forma, las plataformas de pago en el móvil se convertirán en punto de mira de los ciberdelincuentes, ya que puede ser una vía para robar dinero de forma directa.

“Si alguna de las plataformas se impone claramente sobre el resto, será la principal candidata a ser analizada por los atacantes para descubrir debilidades en el sistema que permitan su abuso”, continúa Luis Corrons.

Principales retos de seguridad

Ante un panorama como el actual, donde el número de amenazas crece exponencialmente y el tipo de ataques es cada vez más sofisticado, los usuarios y las empresas se van a ver obligadas a tomar medidas de seguridad extra para estar protegidos ante los peligros de Internet en 2016.

Para las empresas existen, además, amenazas que pueden dañar seriamente su imagen y sus finanzas. Los ciberdelincuentes tendrán como objetivo hacerse con la información confidencial de la compañía (datos financieros, planes estratégicos, etc.), así como con datos de sus clientes. Una vez los obtengan, tratarán de chantajearles mediante el pago de un rescate de la información. El tan temido Cryptolocker.

Para hacer frente a la complejidad de estos ataques actuales y los que vengan en 2016, será necesario que los usuarios y las empresas cuenten con soluciones de seguridad y herramientas que analicen y clasifiquen el comportamiento de los ejecutables con protección avanzada que prevenga y actúe sobre las amenazas de seguridad.

Los 8 mayores ciberataques de los últimos tres años

29 septiembre, 2015/0 Comentarios/en Blog /por ipatchweb

2014 fue, para muchos, el año con más ciberataques de la historia, tanto en nivel de complejidad como en cantidad. Pero todo apunta a que el próximo año se podrá decir lo mismo de 2015…

El ataque al gobierno de Estados Unidos, Saudi Aramnco, Ashley Madison… No hay duda de que en los últimos años se han producido algunos de los mayores ciberataques de la historia.

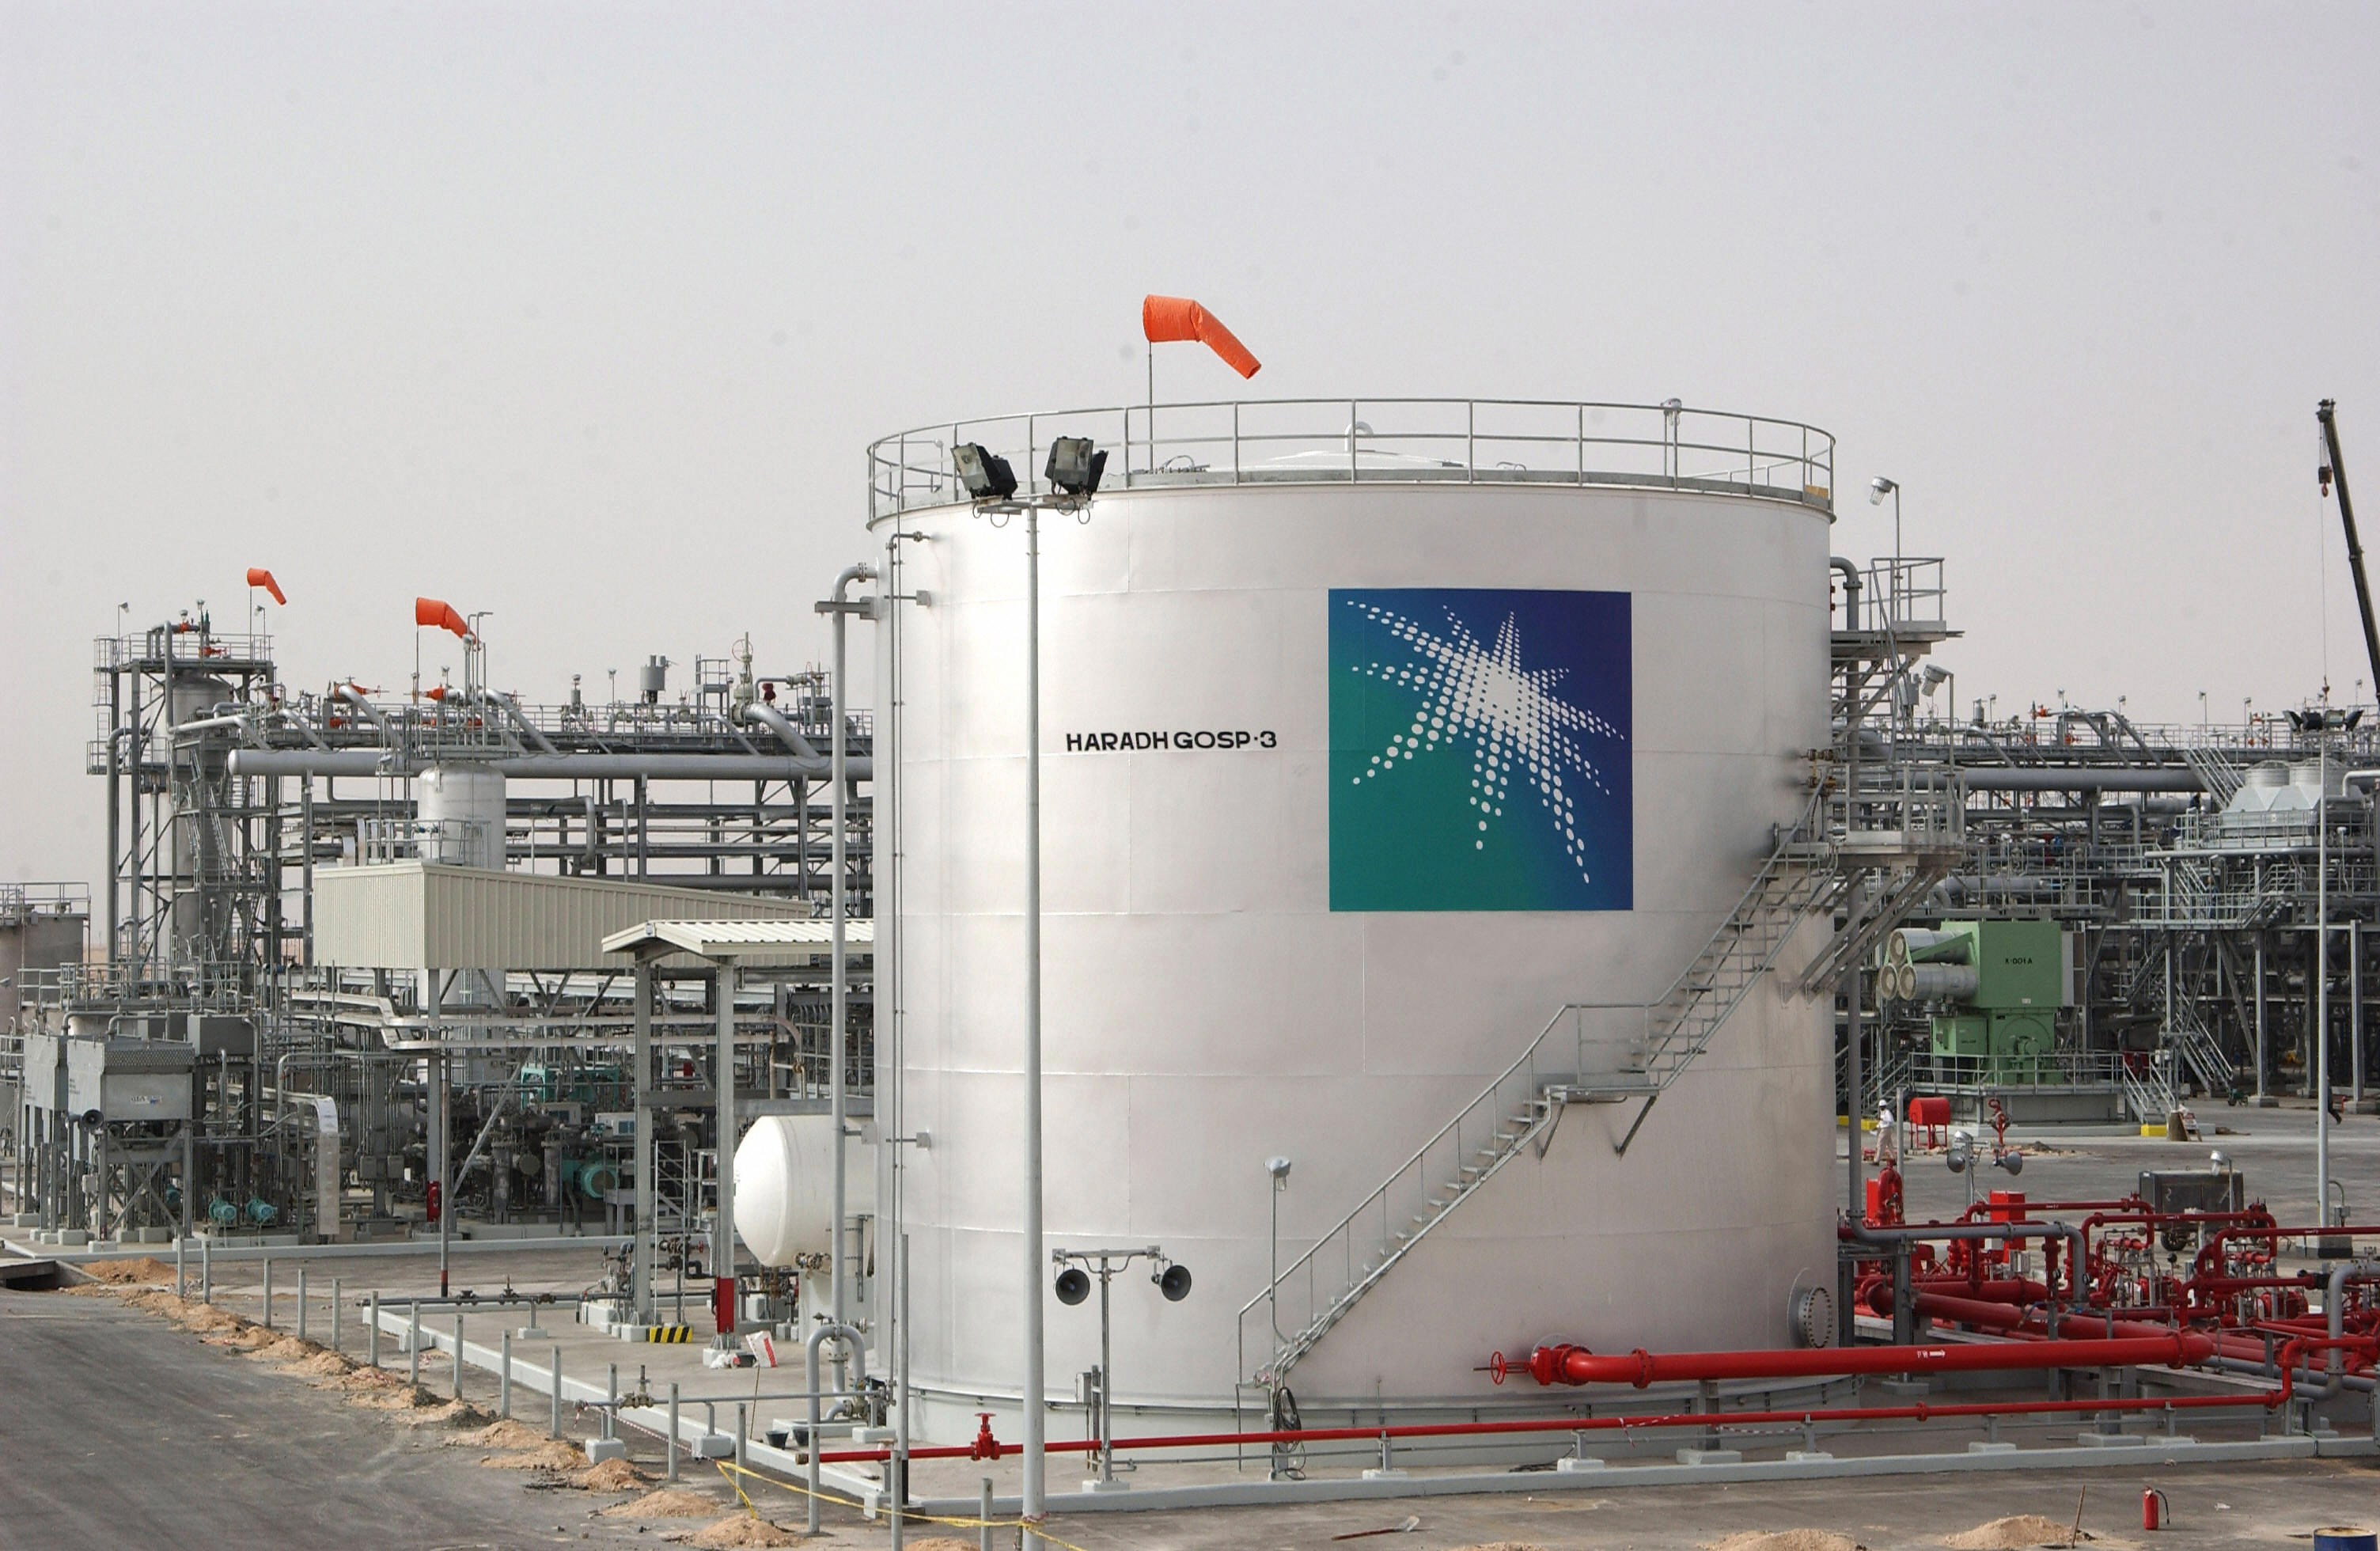
Ciberataque a Saudi Aramco (2012)

No es muy conocido, de hecho hasta hace un mes no se conocía su existencia, pero se trata del mayor ciberataque sufrido por una empresa en la historia. El ataque a Saudi Aramco tuvo implicaciones que pudieron afectarnos a todos, y de hecho lo hicieron. Por culpa de este ataque, todas quienes compraron un disco duro o un ordenador ese año, tuvieron que pagar un precio más alto por ellos debido a este ataque.

saudi aramco ciberataque

Ataque a Hacking Team (2015)

…o cuando los hackers son hackeados. Cada día se producen cientos (si no miles) de ciberataques a todo tipo de compañías, gobiernos, e incluso empresas de seguridad. Pero que los propios hackers sean atacados, es menos frecuente. Hacking Team es una controvertida firma de software italiana popular por suministrar de forma legalherramientas de espionaje e intrusión remota como spyware y malware. Entre sus clientes figuran agencias de inteligencia y gobiernos. La compañía sufrió un ataque donde se han filtrado a la red 500 Gb de datos confidenciales.

hacking team atacada

El filtrado de datos a Ashley Madison (2015)

Uno de los temas sobre los que más se ha hablado últimamente, y que más titulares ha dado, dentro y fuera de los círculos de la seguridad informática. Y es que una filtración de datos de 40 millones de usuarios de una red de citas extramatrimoniales da para muchas conversaciones… El grupo Impact Team se ha atribuido este ataque en el que robaron los datos de los usuarios, y luego los pusieron a disposición de todo el mundo a través de la red.Más de uno, y de dos, han buscado si su e-mail o el de un conocido figura en esa lista.

Ashley Madison mujer

Ataque a Sony Pictures (2014)

Durante 2014, el ciberataque contra Sony fue la guinda del pastel en uno de los años más prolíficos que se recuerdan. Algunos expertos lo califican como el mayor ataque del que se tiene constancia. En un memorándum interno facilitado a los empleados de Sony Pictures, la filtración se describió con frases como “sin precedentes” y “un delito incomparable y bien planeado”. Este ataque en concreto produjo daños por valor de 100 millones de dólares, y se comprometieron 100 Tb de datos. Aunque era de esperar… ya que guardaban las contraseñas en una carpeta llamada “contraseñas”. Parece una broma pero lamentablemente, no lo es.

sony-logo-acosada

Celebgate (2014)

El mes de septiembre del año pasado pasará a la historia por el que se ha llamado como el “Celebgate”, y es que muchas famosas, sobre todo norteamericanas, que alojaban sus fotos más íntimas en servicios en la nube vieron cómo éstas se filtraban a la opinión pública. Al principio se pensó que era un fallo de iCloud, pero luego resultó que a base fuerza bruta los atacantes consiguieron hacerse con las (débiles) contraseñas de las víctimas. ¿Hace falta recordar la importancia de una contraseña robusta?

Cro in Hamburg

Ataque al gobierno de Estados Unidos (2015)

Un duro golpe al corazón de la administración de Estados Unidos. Se trata de uno de los ciberataques más importantes de su historia. Le dieron donde más duele: en la información de sus ciudadanos. La Oficina de Administración de Personal de Estados Unidos recibió un ciberataque que dejó al descubierto datos confidenciales de 21,5 millones de personas: los números de la seguridad social, contraseñas, usuarios… e incluso huellas dactilares. Como se supo después, el ataque provenía de China, y tenía como objetivo información de residentes chinos en Estados Unidos.

Obama-looking-sad-AFP-Getty-Images

Atacando un coche Chrysler (2015)

Hackear un coche debe ser uno de los sueños de casi cualquier hacker. Y dos de ellos demostraron hace unos meses que es posible. Consiguieron tomar el control de la electrónica de un vehículo en movimiento, y no sólo para controlar el sistema de entretenimiento o navegación, sino para llevar a cabo todo tipo de acciones que en principio sólo puede realizar el sistema de conducción. Como consecuencia, Chrysler retiró casi un millón y medio de coches que podían ser vulnerables a estos ataques.

Hacking Fiat-Chrysler

Heartblead (2014) – Stagefright (2015)

No se pueden considerar ciberataques como tales, pero podrían haber sido un asunto gravísimo si los atacantes hubieran aprovechado estas vulnerabilidades para atacar a gran escala. A los expertos de seguridad les dé escalofríos solo de pensarlo, y con razón. El año pasado se descubrió la peligrosa y polémicavulnerabilidad Heartbleed, desapercibida durante años, pero que ha sido considerada como una de las más graves de la historia. Este fallo de seguridad exponía potencialmente todo tipo de datos. Desde entonces, su seguridad está en el punto de mira. Y en julio se descubrió la denominada como “Heartbleed móvil”, Stagefrigh. Una brecha de seguridad que afecta a mil millones de dispositivos Android, el 95% de los usuarios.

stagefright globb security vectores ataque

SHARE.

Penas de hasta 5 años de prisión por espiar a otros a través de la webcam

25 agosto, 2015/0 Comentarios/en Blog /por ipatchweb

Penas de hasta 5 años de prisión por espiar a otros a través de la webcamTapa tu webcam
No es ciencia ficción; es una realidad. Podríamos ser espiados por una cámara que tenemos instalada en nuestro ordenador. Una peligrosa puerta de acceso a nuestra intimidad, que puede grabarnos en cualquier momento sin que lo advirtamos.

¿Cuál es el resultado? Extorsionadores que exigen el pago de una cantidad a cambio de que nuestro vídeo no sea publicado en Youtube, el tormento y el acoso a un menor que ve cómo un video en el que se desnuda para ponerse el pijama se comparte por Whatsapp e incluso webs porno que venden nuestras intimidades por una subscripción a su canal.

¿Cómo es posible que puedan acceder a tu webcam?
Cualquiera puede ser su víctima, a través de un portátil o el monitor de un ordenador de sobremesa. Alguien, generalmente desconocid@, accede por control remoto a tu webcam, bien mediante la infección previa de un malware o la instalación física del software en tu ordenador. No hace falta tener un dominio informático excepcional. Hay webs y foros donde alguien, con el interés particular de entrometerse en tu intimidad, puede encontrar este tipo de herramientas. Se denominan RATs (Remote Administration Tools) o Herramientas de Administración Remota.

Si ese alguien tiene acceso físico a tu ordenador, simplemente es cuestión de que te instale el software espía. Pero si está a miles de kilómetros, diversos tipos de malware incluyen funcionalidades que permiten que cualquiera pueda interactuar con tu sistema operativo y ejecutar procesos de forma remota que pueden hacerse con el control de tu webcam.

¿Cómo se instalan?
Existen varios vectores (formas) de infección. No es un virus letal que te bloquea el ordenador. Durante tu conversación hot de chat o por mensaje directo, ese bombón que acabas de conocer te manda un enlace a una foto supersexy,; “escucha esta canción que me inspira” o el vídeo sorprende de lo jamás visto; en una chat room de un juego de batallas, te mandan un enlace para comprar armamento; tu pobre colega ya infectado te manda un mensaje de lo más extraño con archivos adjuntos. Si pinchas sobre el enlace, liberarás a la bestia troyana. Es muy probable que no notes que te acabas de convertir en un cliente infectado. Tu atacante ha pasado los controles y se ha camuflado en tu ordenador.

¿Cuáles son esos programas?
Hay muchas webs que ofrecen este tipo de RAT´s. A los que utilizan estas aplicaciones se les denomina “raters”. Te dejo una web ejemplo www.gotomypc.com. Como puedes comprobar, su uso es legítimo. Si trabajas desde casa y necesitas acceder remotamente a tu ordenador de la oficina para ejecutar cualquier proceso, estas aplicaciones son la solución pero hay quien las usa para acceder a tu webcam.

Si te ves tentado a espiar a otr@s a través de su webcam, debes de saber que es delito
Utilizar artificios técnicos para acceder a webcams ajenas vulnerando la intimidad de la víctima, sin su consentimiento es un delito de descubrimiento y revelación de secretos. Si además lo difundes después en una red social como Youtube o por Whatsapp, las penas de prisión se pueden elevar hasta cinco años. Da igual si no eres quien obtiene esas imágenes de forma ilegítima, si tan solo las compartes, también delinques al contribuir a su difusión.

¿Cómo estar atent@?
Todas las infecciones tienen un componente humano (tu responsabilidad) y uno técnico (la del atacante) así que sigue estas indicaciones muy básicas:
Cuando algunas webcams empiezan a funcionar se enciende un piloto verde al lado de la lente. Hay raters muy especializados que llegan a desactivar estar función. Por tanto, tapa la cámara. Si no lo haces, intenta quitarte el pijama y peinarte un poco por la mañanas para que tu atacante te grabe, al menos, algo sexy. También puedes deshabilitar la webcam en tu sistema aunque no es garantía de que algunos malwares puedan volver a habilitarla.

Puede que tu antivirus lo detecte pero no siempre. Hay troyanos sofisticados que son capaces de burlar las protecciones e introducirse de forma oculta. No obstante, actualiza tus softwares, instala un buen firewall y no abras ningún enlace que te resulte sospechoso, tanto por el contenido como por el destinatario.
Ojo con las técnicas de camuflaje. Esos ejecutables maliciosos se “disfrazan” con iconos y extensiones diferentes, por ejemplo, una imagen .jpg que no lo es o en enlaces con URL´s acortadas. Si tienes dudas, hay webs que analizan enlaces maliciosos.

Hay un vídeo mío grabado de forma ilegítima por la Red y ahora ¿Qué?
Denúncialo. Mis compañeros podrán hacer un análisis de tu ordenador y comprobar que existen archivos relacionados con estos procesos que se están ejecutando que se pueden trazar. Es decir, su ejecución puede no ser advertida pero en el análisis de tu disco duro se detectan.

Otra opción es que lleves tu ordenador a un perito forense que analice tu ordenador en busca de esas evidencias y después, adjuntes su informe junto con la denuncia.

Ya sabes, si no tomas ciertas precauciones, ponte guap@ para salir en Youtube haciendo quien sabe qué.

Página 3 de 6‹12345›»

Buscar

Lo más leído
  • Familia-malware¿Conoces a los miembros de la familia del malware?9 diciembre, 2014 - 10:20 pm
  • Las grandes empresas suspenden en ciberseguridad30 julio, 2015 - 4:48 pm
  • todo lo que debes conocer sobre el caso AppleBatalla por la privacidad: todo lo que debes conocer sobre...10 marzo, 2016 - 12:22 pm
  • tapar camara movilTapar la cámara delantera del móvil es una buena idea31 agosto, 2016 - 12:04 pm
Lo último
  • Los incidentes en ciberseguridad se duplicaron en 20163 febrero, 2017 - 12:19 pm
  • ¿Sabes si te han crackeado la cámara de tu ordenador?1 febrero, 2017 - 10:03 pm
  • Cyberpredicciones de Panda Security para el 201730 enero, 2017 - 4:06 pm
  • Consejos para que las redes sociales no dañen tu vida ...24 enero, 2017 - 9:05 pm
Comentarios
  • […] incidentes gestionados por el Instituto Nacional...30 julio, 2015 - 4:48 pm por Los incidentes en ciberseguridad se duplicaron en 2016 | iPatch
  • […] algún tiempo se hizo popular una foto de Mark...29 junio, 2016 - 7:46 pm por ¿Sabes si te han crackeado la cámara de tu ordenador? | iPatch
  • […] tipo de malware que evolucionará este año serán...9 diciembre, 2014 - 10:20 pm por Cyberpredicciones de Panda Security para el 2017 | iPatch
  • […] tendencia para este año será que los ciberdelincuentes...27 diciembre, 2016 - 5:29 pm por Cyberpredicciones de Panda Security para el 2017 | iPatch
Etiquetas
apple APT big data botnets chatbots chema alonso ciberataques ciberdelincuencia ciberseguridad cinco dias consejos estudios europeo famosos fraude hacker hacking infografia internet ipatch israel malware móviles pishing privacidad ransomware seguridad smartphones socialmedia tendencias virus web web cam webcam

Nube de etiquetas

apple APT big data botnets chatbots chema alonso ciberataques ciberdelincuencia ciberseguridad cinco dias consejos estudios europeo famosos fraude hacker hacking infografia internet ipatch israel malware móviles pishing privacidad ransomware seguridad smartphones socialmedia tendencias virus web web cam webcam

¿Quiénes somos?

¿Quiénes somos?
Producto
Solicitar presupuesto

Blog y FAQ

Blog y noticias
Preguntas frecuentes

Contacto

Teléfono: +34 629 305 071
Teléfono 2: +34 648 732 936
Fax: +34 91 632 11 75

Síguenos

Síguenos en Facebook Síguenos en Twitter
© Copyright - Ipatch. Todos los derechos reservados   -   Aviso legal / Política de cookies / Política de privacidad
Esta web utiliza cookies para ofrecerte una mejor experiencia y servicio. Al navegar o utilizar nuestros servicios, aceptas el uso que hacemos de ellas.Aceptar Leer más
Desplazarse hacia arriba