FOTO CHEMA ALONSO

Chema Alonso diferencia entre hackers y cibercriminales

Chema Alonso, un reconocido hacker, doctor en seguridad informática, autor de varios libros y autor del blog ‘El hacker en el lado del mar’ nos responde a la pregunta: ¿Cómo han hackeado mi móvil?

Chema ha elegido como objetivo el móvil de Pablo para obtener todo lo que tiene dentro y descargar sus fotografías como ha pasado con las cien famosas desnudas. “Hay que diferenciar entre hackers y cibercriminales”. Los hackers son siempre buenos y en el caso de las famosas lo que ha pasado es que no ha sido un único atacante, sino que ha habido un grupo que está dedicado a hacer este tipo de cosas.

Así, hemos enviado un correo electrónico falso con una cuenta en la que no hay ningún tipo de bloqueo, y gmail da una dirección de google y lo que ocurre es que se abre navegador pequeño y parece la web de Apple. Así, nos aparece la opcion de descargar el backup, que es que todo lo que has hecho en el teléfono están subidas en copia de seguridad aunque lo hayas borrado.

Las grandes empresas suspenden en ciberseguridad

Actualmente, casi el 75% de los profesionales de seguridad reconocen que el nivel de ciberseguridad de sus empresas en lo que respecta a seguridad es insuficiente. Datos muy preocupantes, teniendo en cuenta que los ciberdelincuentes tienen sus puntos de mira fijos en las empresas y organizaciones.

Estos datos han sido revelados en un estudio presentado por RSA, la división de seguridad de EMC, denominado “Cybersecurity Poverty Index”. Éste reúne los resultados de una encuesta realizada a más de 400 profesionales de seguridad de 61 países de todo el mundo. En este estudio, los participantes debían evaluar la consistencia de sus propios programas de seguridad frente a ciberataques.

Se suele pensar que las grandes empresas son las que cuentan con más recursos para diseñar su ciberdefensa, pero los resultados de la encuesta son llamativos en este sentido: el tamaño no es un factor determinante en cuanto al nivel de preparación de las organizaciones.

Es llamativo que el 83% de las grandes empresas (con más de 10.000 empleados) consideran que no están preparadas para afrontar los riesgos en ciberseguridad. Hasta un 45 % de ellas admiten que no tienen capacidad suficiente para medir, valorar y mitigar los posibles ataques.

Aunque no debería sorprender esta evaluación de las empresas, ya que muchas de las organizaciones encestadas sufrieron de hecho incidentes de seguridad que dieron lugar a pérdidas o daños en el último año. Lo sorprendente es que no aprendan de esto y lleven a cabo medidas para protegerse de ellos.

Suspenso en seguridad

La mayor debilidad de las empresas encuestadas es su capacidad de medir y evaluar los riesgos. El 45 % de los encuestados cree que sus capacidades son inexistentes. Sólo un 21 % cree que está preparado en este aspecto.

En cuanto a las organizaciones financieras, uno de los objetivos clave de los atacantes, sólo un tercio de ellas consideran que están preparadas para afrontar los riesgos de seguridad.

Hackear tu móvil es así de fácil

Aún parece cosa exclusiva de adictos a las novedades, pero el Internet de las cosas va instalándose discreto y seguro en el día a día. Relojes inteligentes, pulseras para controlar las pulsaciones o las horas de sueño, incluso los electrodomésticos conectados a la Red, hacen gala de la miniaturización de los procesadores y diseño inteligente, algunos tan deslumbrantes que ocultan carencias en aspectos menos glamurosos, como la seguridad.

Los piratas informáticos están atentos a los nuevos gadgets. No necesitan ser genios: basta con que practiquen el Google hacking para campar a sus anchas por las tripas de nuestros dispositivos. (Nota: nada como juntar dos términos en inglés para dar por bautizado pomposamente un nuevo concepto; en román paladino, esta técnica no implica más que aprovechar el buscador para aprender sencillas técnicas de pirateo).

Lo único que protege al usuario, de momento, es la confusión de los ciberdelincuentes, que aún no han dado con la clave para sacar dinero tras conseguir acceder, por ejemplo, a nuestro reloj inteligente. “La ciberdelincuencia es una industria; hasta que no haya un volumen suficiente de dispositivos en el mercado no se efectuarán ataques a gran escala”. Así lo afirma Pablo Teijeira, delegado en España y Portugal de Sophos, una empresa británica de seguridad digital. “A los hackers les importa más demostrar que pueden controlar un dispositivo ajeno que sacar dinero de él. El panorama en el Internet de las cosas de ahora es similar al de la ciberdelincuencia dedicada a los ordenadores hace quince años”. En jerga económica, los piratas aún no saben cuál es el coste de oportunidad.

A diferencia de los ordenadores, los usuarios de smartphones y de otros dispositivos apenas se preocupan por la seguridad de los dispositivos. Este hecho puede extenderse a accesorios de uso tan común como las webcams, muy vulnerables . “La mejor manera para que quedemos expuestos es conectar nuestros dispositivos a una wifi pública —ironiza Teijeira— y parece que los fabricantes de estos dispositivos no han aprendido nada de treinta años de seguridad porque cometen fallos que hace mucho quedaron subsanaron en los entornos de Windows o de iOS”.

La peculiar artesanía pirata de las webcams contrasta con la industrialización de los ataques a teléfonos móviles. En ese caso, es lógico, interesa el acceso a las credenciales bancarias, pero “no tanto para que el hacker robe dinero del usuario, sino para revenderlas en grandes lotes a quienes sí lo hacen”, apunta el experto. Cada vez más, se desea controlar a distancia las cámaras y los receptores de audio. “Existen páginas web dedicadas exclusivamente a ver lo que están grabando cámaras de móviles personales y conseguir tráfico”, pone como ejemplo Teijeira.

En el caso del audio, no solo es posible grabar y acceder a distancia a las conversaciones, sino controlar por vía remota el teléfono para que escuche, las 24 horas del día, todo lo que se diga alrededor, incluso cuando no lo utilizamos para hablar. ¿Para qué jugarse el tipo instalando micrófonos en un centro de flores de un restaurante pudiendo abducir, gracias a Google, el móvil de la persona espiada?
Cámara del ordenador: ¿por qué aconsejan taparla si no se usa?

Desde el “caso Snowden”, los métodos de espionaje que han salido a la luz han dejado de manifiesto que cualquier medida contra estos es poca para preservar la intimidad.La cámara de vídeo del ordenador siempre es mejor tenerla tapada. Fiarse de que su LED no esté encendido es una mala idea, ya que la mayoría de las aplicaciones espías desactivan este indicador. La manera más sencilla de remediar parte del problema es cubrirla con una pegatina o un trozo de cinta adhesiva. Esta solución basada en “baja tecnología” es una de las más eficientes para bloquear de forma física la cámara de un dispositivo. Cualquier recurso basado en software no funcionaría. Desde Eroski Consumer repasan por qué es necesario tapar la cámara del equipo informático y tomar medidas también con su micrófono.

Los expertos que acuden a los congresos de seguridad informática saben de la facilidad con que ordenadores, tabletas y teléfonos móviles pueden ser vulnerados mediante todo tipo de técnicas. Una de las opciones al introducir software malicioso en un dispositivo electrónico es la de secuestrar el micrófono y la cámara del usuario para tomar fotografías y vídeos y escuchar conversaciones. Esto es algo que afecta a cualquier ordenador con independencia de su sistema operativo. También en Mac puede suceder.

Además, son actividades mucho más comunes de lo que creemos. Y son llevadas a cabo tanto por parte de gobiernos “no necesariamente dictatoriales” como por delincuentes. No es ciencia ficción. En la actualidad, a los servicios de inteligencia les resulta más sencillo vulnerar el ordenador de un objetivo que entrar en un lugar e instalar micrófonos.Según los documentos filtrados por el exempleado de la NSA Edward Snowden, la agencia de seguridad norteamericana posee herramientas especializadas en capturar las cámaras web de los equipos informáticos. Para ello, dispone de una aplicación denominada GUMFISH que permite tomar el control de la cámara de cualquier usuario que ha sido infectado con un software malicioso. La NSA también cuenta con otra denominada CAPTIVATEDAUDIENCE para controlar el micrófono de cualquier equipo y grabar conversaciones.

Muchas de las imágenes capturadas por estos programas muestran a sus usuarios desnudos. Por este motivo, la mayoría de los analistas se preguntan si gobiernos como el de Estados Unidos tienen fotos de las zonas íntimas de sus ciudadanos.

Este tipo de tecnología se utiliza desde hace cerca de una década. En 2012, la empresa de seguridad Kaspersky ya localizó un virus capaz de poder espiar a los usuarios mediante la captura de vídeo y el micrófono del ordenador.
En muchas ocasiones, este tipo de delincuentes extorsionan a sus víctimas para que les transfieran dinero de forma periódica como condición para no mostrar el material capturado a sus familiares y amigos cercanos. Cuando la víctima no paga, crean una cuenta en redes sociales similar a la del usuario e invitan a sus amigos y familiares.

Después, liberan en ella el material sensible de la persona para desprestigiarla delante de sus círculos. En el caso de menores, la situación es aún más grave.La EFF, fundación norteamericana por la defensa de los derechos civiles en el entorno digital, comercializa unas pegatinas de poner y quitar para las cámaras de los ordenadores. El precio es de cinco dólares y parte del coste va destinado a financiar las actividades de la fundación. También es posible adquirir pegatinas similares en tiendas como Amazon o mercadillos virtuales.

En realidad, tapar la cámara solo es una solución que impide la grabación de la cámara mientras la pegatina esté puesta. Sin embargo, en el momento en que el usuario emplee alguna aplicación de videoconferencia, sus conversaciones pueden ser escuchadas a distancia si antes ha sido infectado con algún tipo de malware.

¿Quieres que te roben la contraseña de tu cuenta? ¡Usa alguna de las 25 más inseguras!

Muchas personas no son conscientes del grado de “seguridad” que aplican a sus contraseñas. De hecho, hay muchos que ven con fastidio que determinado servicio online le pida una contraseña con diversidad de caracteres (números, minúsculas, mayúsculas y/o signos). Pero no se dan cuenta que estas apps online como el email, las cuentas del banco o de redes sociales están intentando evitar que te roben tu identidad virtual o algo peor.

La empresa de seguridad SplashData ha publicado una lista con las 25 peores contraseñas empleadas en 2013. Estas contraseñas se han recopilado a raíz de los ataques cibernéticos sufridos por servicios como Adobe o LinkedIn. En esta liste se encuentran algunas como “123456” o “password”, pero os dejamos con la lista completa:

Ranking Contraseña Cambio del 2012
1 123456 Sube 1
2 password Baja 1
3 12345678 Sin cambio
4 qwerty Sube 1
5 abc123 Baja 1
6 123456789 Nueva
7 111111 Sube 2
8 1234567 Sube 5
9 iloveyou Sube 2
10 adobe123 Nueva
11 123123 Sube 5
12 admin Nueva
13 1234567890 Nueva
14 letmein Baja 7
15 photoshop Nueva
16 1234 Nueva
17 monkey Baja 11
18 shadow Sin cambio
19 sunshine Baja 5
20 12345 Nueva
21 password1 Sube 4
22 princess Nueva
23 azerty Nueva
24 trustno1 Baja 12
25 00000 Nueva

Lo llamativo de todo esto, es que a pesar de las advertencias y los consejos de ciberseguridad de las empresas dedicadas a este sector y de las propias aplicaciones online, sigue habiendo tanta gente en el mundo que use estas contraseñas tan fácilmente descifrables. Si eres de los que usa este tipo de contraseñas, ¡cámbiala!

¿Conoces a los miembros de la familia del malware?

Aunque en el lenguaje común la mayoría de las amenazas informáticas se conocen como virus, no todos los tipos de malware son conocidos de esta forma. En esta entrada de blog vamos a desgranar algunos de los diferentes tipos de amenazas que pueden infectar nuestro ordenador.

El primero, y más conocido, es el virus. Como ya hemos dicho anteriormente, no todos los malware son virus ni todos los virus son malware. Este tipo de amenaza informática se propagan por el ordenador infectando archivos y de un ordenador a otro a través de archivos previamente infectados o de enlaces de descarga en páginas web. A continuación pasamos a los gusanos o worm, como se les conoce en el mundo anglosajón. Se diferencian de los anteriores en que se instalan en el dispositivo a través de descargas de archivos o de webs pero no infectan archivos ya existentes.

Los troyanos son un tipo de malware que se adentra en el equipo teniendo una apariencia de un programa legítimo, que el usuario descarga y ejecuta sin sospechar nada. Otra de las amenazas son los ‘ransomware’, un programa informático que restringe el acceso al usuario a determinados archivos del sistema infectado y pide un ‘rescate’ económico a cambio de eliminarla.

Seguimos con los llamados ‘rootkit‘, que son un tipo de malware sigiloso que aprovecha su instalación en el equipo para conseguir información relevante. Es complejo detectarlos, ya que sortean los antivirus convencionales. Los backdoor o RAT (remote administration tools) permiten abrir una puerta trasera en el sistema para que cualquiera pueda instalar programas, eliminar archivos, encender micrófonos o cámaras sin consentimiento…

Y terminamos con los conocidos como ‘downloader‘, que tiene por cometido la descarga e instalación de código malicioso en el dispositivo infectado. Normalmente, es uno de los más empleados por los ciberdelincuentes.

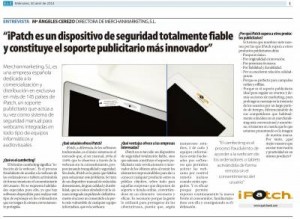
Reportaje de ipatch en el periódico “Cinco días”

b2ap3_thumbnail_noticia

El pasado 30 de Abril el periódico sobre economía “Cinco Días” incluyó en sus páginas centrales la publicación Nuevas Tecnologías, contando con la participación de iPatch como producto de seguridad referente en España, a través de un reportaje donde se muestran las diversas ventajas que tiene tanto para las empresas como para los usuarios.

12 consejos de ciberseguridad para protegerte de las estafas online - Parte 2

La pasada semana os dimos los primeros seis consejos para que evitarais que os ataquen vuestros equipos. Hoy os dejamos con las siguientes seis recomendaciones para protegerte de las estafas online pero si quieres ver las primeras, sólo tienes que hacer click aquí.

7.- No dejes nunca tus contraseñas escritas en ordenadores públicos y ni se te ocurra dejarlas guardadas. Es un consejo muy importante que debemos seguir para proteger nuestra ciberseguridad.

8.- Aunque te pueda parecer algo complejo, dedica unos minutos de tu tiempo a encriptar tus mensajes y tus contenidos. De esta forma, se lo pondrás más difícil a quien quiera leer tus informaciones.

9.- Ten cuidado con los servicios de mensajería instantánea o tipo chat, ya que normalmente ofrecen pocas o muy pocas garantías de privacidad.

10.- Los sistemas operativos alternativos suelen ofrecer menos facilidades a la hora de ser hackeados debido a que son menos comunes y están menos extendidos. Prueba con Debian, Gentoo o Linux Mint para tu ordenador o con Fdroid, CyanogenMod o Firefox OS.

11.- Lee, lee y relee antes de aceptar nada. En la mayoría de servicios web como las redes sociales o tiendas online, es necesario registrarse y para ello nos solicitan que leamos una Condiciones Generales y una Política de Privacidad. Ya sabemos que la mayoría de la gente no las lee y las acepta sin más, pero muchas veces incluyen clausulas abusivas de las que no solemos ser conscientes.

12.- Vigila las tiendas online en las que compras. Para evitar que nos estafen virtualmente, debemos estar al tanto de los sitios en los que compramos. Si en una tienda online no identificamos el vendedor, no encontramos la ubicación física de la empresa o la web es un tanto ‘extraña’, lo mejor es no fiarse y buscar ese artículo que queremos comprar en otra tienda online.

Y hasta aquí hemos llegado con los consejos de ciberseguridad. Ahora estarás preparado para afrontar la vida online de forma más segura. De todas formas, para estar al tanto de más noticias e informaciones relacionadas con la ciberseguridad.