Las compañías lo tienen difícil para luchar contra el cibercrimen

El director del FBI, Robert Mueller, lo deja así de claro: “Hay dos tipos de empresas: aquellas que han sido hackeadas, y aquellas que lo van a ser”. Las empresas están bajo el foco de los ciberataques. Por tanto, podemos decir que en torno a la ciberseguridad hay dos tipos de empresas: las que son conscientes de que van a ser atacadas y hacen algo al respecto, y las que no.

Pero hay un problema de base: sólo el 8% de los líderes empresariales de Europa consideran la ciberseguridad una prioridad para sus negocios. Pero este problema no está sólo en los altos ejecutivos… Ya que el 58% de los profesionales piensan que sus empresas están a salvo de los ciberataques, y el 50% de los empleados creen que las medidas de seguridad, lejos de ser algo positivo, afectarían a su productividad y a su trabajo (estos datos se extraen del estudio que VMware ha presentado y que realizado por la Unidad de Inteligencia de The Economist).

“No hay compañía con presupuesto suficiente para luchar contra el cibercrimen”, asegura María José Talavera, directora general de VMware, quien explica que “las empresas deben saber que van a ser atacadas y poner las medidas de seguridad suficientes para que lo que puede ser una “picadura de mosquito” no se transforme en una enfermedad grave”.

Según el informe, el 42% de los responsables de TI son empleados descuidados o no formados en prevención de ciberamenazas. Algo representativo:el 27% de los empleados se arriesgaría a vulnerar la seguridad de su organización para desempeñar su trabajo de “manera eficaz” y el 19% ni siquiera conoce qué medidas de seguridad se llevan a cabo.

Una vez más, queda claro que la seguridad no se basa sólo en la tecnología, sino en los comportamientos de cada persona que forma parte de la organización.
tapar webcam

11 años para descubrir que hay que tapar la Webcam
tapar webcam
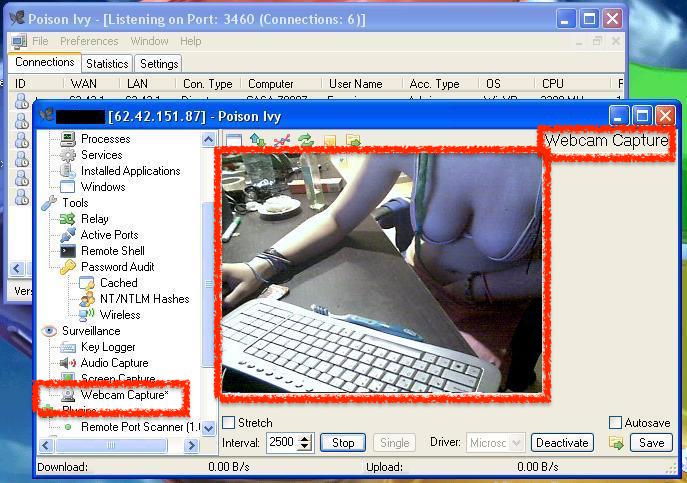
En el año 2005 nació el Remote Administration Tool (RAT) Poison Ivy. Las herramientas RAT son un tipo de malware creadas para controlar totalmente un equipo desde una consola centralizada. Poison Ivy fue muy popular durante los años en los que estuvo en plena evolución, hasta llegar al año 2008 donde apareció su última versión (2.3.2). Después vendrían muchos más que copiarían la mayoría de sus funciones. Entre las muchas que traía la herramienta, estaba un módulo de vigilancia que permitía al atacante activar tu Webcam y grabarte en la intimidad. Cuando descubras que Poison Ivy le pone tan fácil a un atacante acceder a un ordenador, lo más posible es que decidas tapar tu webcam.
Aquí tenéis una captura hecha por la webcam de una persona infectada con Poison Ivy 2.3.2, en el año 2008:
En el año 2011, existía un foro en el que la gente se dedicaba a infectar personas con RATs, capturarles con la Webcam y compartir el material con todos. Las fotos eran muy impactantes, e incluso había vídeos subidos a Youtube (ya retirados) que mostraban el proceso completo.
Algunas personas creen que las Webcam con las luces son suficientes, porque verían si se enciende, pero hay muchos casos en los que se ha demostrado cómo es posible llegar a encender la Webcam sin encender la luz. Otros creen que por tener Linux o iOS ya no es necesario tapar la Webcam, pero el sistema operativo no les hace diferentes. Lo curioso es que hace años, pudimos ver ya documentos de la NSA que recomendaban a todos los miembros del gobierno que taparan la webcam y el micrófono para evitar este tipo de espionaje.
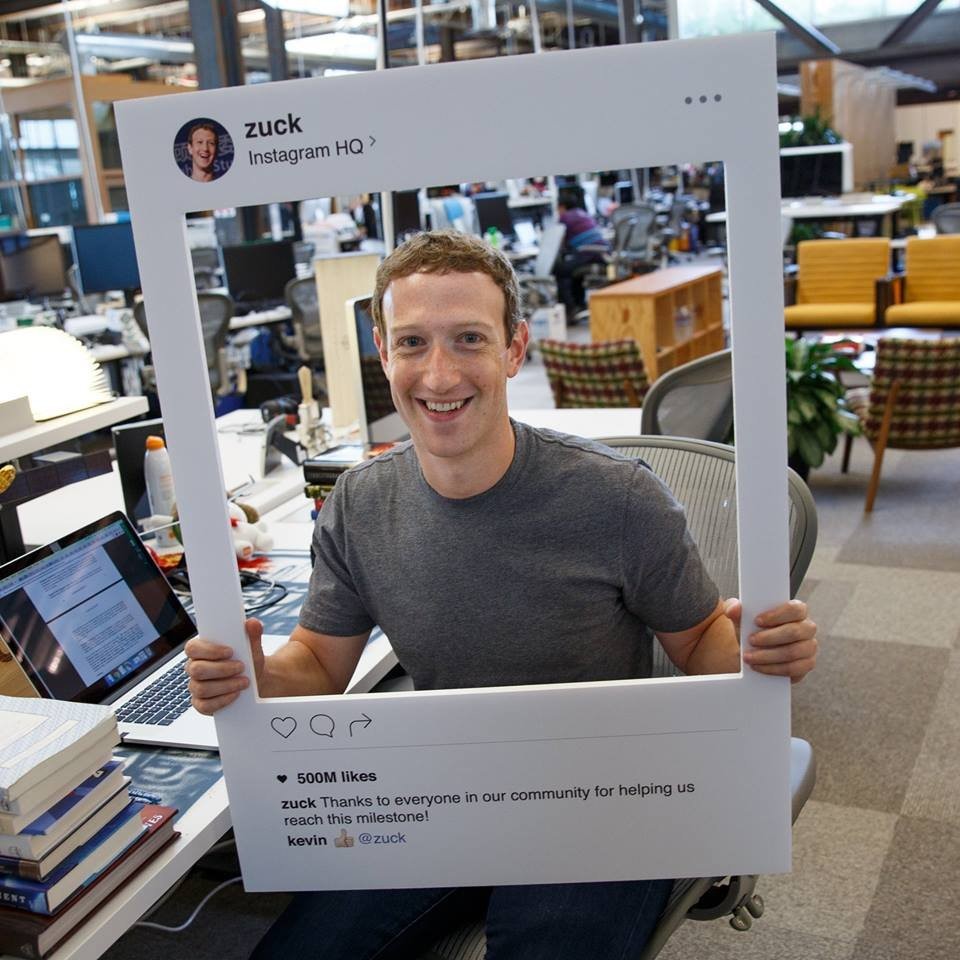
Estos días la gente ha visto que Mark Zuckerberg también tapa la webcam y el micrófono de su MacBook y han vuelto a preguntarse si será excesivo o no hacer esto con sus equipos, tablets y dispositivos móviles (ya que este malware también puede actuar en Android).
Desde el conocido portal elladodelmal.com llevan mucho tiempo con un iPatch tapando y protegiendo su webcam, e incluso lo regalan en eventos para sus asistentes, pero tú eres libre de hacer lo que quieras :)