por que deberiamos  llevar un smartwatch

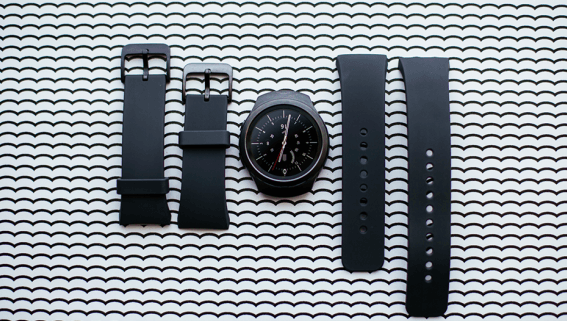
¿Por qué deberíamos llevar un smartwatch en la muñeca?

Los smartwatches llegaron hace unos añso a nuestras vida, pero no ha sido hasta ahora cuando las alternativas más interesantes han comenzado a aparecer, pasando de ser elementos sin utilidad a convertirse en dispositivos útiles y convenientes.

Cuando pensamos en el concepto “reloj inteligente” quizá relativicemos mucho su importancia y usos. Los relojes han sido durante siglos accesorios para dar la hora. Los smartwatches toman su lugar en nuestra muñeca, pero haciendo mucho más que eso y dando prioridad a otras cosas. El gran tamaño que han alcanzado los smartphones en los últimos años ha hecho que, si bien utilizarlos es ahora mucho más productivo que antes, sacarlos del bolsillo cada cinco minutos para consultar notificaciones cortas pueda acabar resultando pesado.

El principal uso de un smartwatch solventa por completo esto. Cuando recibamos notificaciones, nuestra muñeca vibrará y, al girarla, podremos ver el mensaje que acabamos de recibir en nuestro terminal, e incluso contestarlo vía dictado. Lo mejor es que desde hace poco, servicios como Google Now permite iniciar conversaciones desde los smartwatches en aplicaciones como Telegram o WhatsApp, por lo que incluso en este caso eliminamos la necesidad de sacar el smartphone. También resulta especialmente cómoda la posibilidad de llevar en la muñeca las tarjetas de embarque o billetes del cine, evitando imprimir y gastar papel de forma innecesaria.

En un aspecto siempre importante como la seguridad, los smartwatches tienen un papel muy relevante. Gracias a cambios que se introdujeron en Android, cuando el smartphone detecta por Bluetooth que llevamos el reloj puesto no nos pedirá insertar PIN, patrón de desbloqueo o la huella dactilar. Para asegurar nuestro smartphone y smartwatch, una de las mejores opciones de antivirus es Panda Mobile Security 2016, que además de hacer fotos de un posible ladrón con la cámara frontal del terminal al introducir erróneamente el PIN, también permite localizarlo y bloquearlo desde el reloj gracias al modo anclaje de Android Wear.

Los smartwatches también acaban siendo fundamentales para usuarios que escuchan mucha música o podcasts. Gracias al soporte de las principales aplicaciones de reproducción, desde nuestra muñeca podremos no sólo pausar o avanzar hacia otras pistas, sino también acceder a todos los álbumes o listas de reproducción. Especialmente importante para deportistas puede ser el hecho de que podemos descargar canciones en el propio reloj y reproducir de manera inalámbrica con unos auriculares Bluetooth y así no cargar con el smartphone a la hora de salir a correr o hacer la ruta en el gimnasio.

Algunos smartwatches también tienen GPS, lo que añadido a los podómetros y sensores de ritmo cardíaco hace que puedan sustituir perfectamente a wearables deportivos dedicados, con medición de altura, distancia recorrida y calorías consumidas. Un todo en uno para mejorar nuestra salud. Por otra parte, si no tienen GPS, podemos aprovechar el del smartphone para visualizar indicaciones de Google Maps en la muñeca, especialmente útil para conductores o peatones que no conocen el lugar que están visitando.

en quien confiar

¿En quién podemos confiar?

en quien confiarLa seguridad informática en el siglo pasado era muy sencilla. Internet estaba en pañales, los ciberdelincuentes no estaban organizados como como ahora, no teníamos que preocuparnos por teléfonos móviles ni por la movilidad de los trabajadores, el espionaje era entre países o entre grandes corporaciones, la privacidad de nuestras comunicaciones y datos estaba garantizada…

Sin embargo, desde el 11S y la declaración de la guerra al terrorismo los distintos países han incrementado la vigilancia sobre sus ciudadanos. Snowden descubrió hasta dónde llegaba el espionaje por parte de los EE.UU. De hecho, la UE ha declarado que esa nación no es “puerto seguro” por lo que las empresas europeas no pueden almacenar datos de sus clientes o trabajadores en ese país. Pero el Tío Sam no es el único en hacerse con nuestros datos y comunicaciones.

La amenaza de extremo oriente

Las amenazas también surgen de países tan lejanos como Corea del Norte. No podemos olvidar que desde ese país surgió el ataque a Sony de 2014 en el que se desvelaron miles de documentos clasificados e incluso películas sin estrenar. Pero esta tensión viene de lejos, ya en 2009 el congresista americano Peter Hoekstra, pedía a Obama que lanzará un ciberataque contra esa nación.

Aunque la amenaza norcoreana parece lejana, la de sus vecinos chinos nos afecta más. El CNI alerta que ha tenido que gestionar un 41% más de ciberataques estratégicos contra objetivos españoles durante el 2015 y avisa que para este año espera que ese número sea aún mayor. Además señala a Rusia y China como los dos principales países de origen de esos ataques.

Por si fuera poco sus empresas tampoco son de fiar. Los portátiles de Lenovo se hicieron tristemente famosos por llevar instalado el malware Superfish. Pero esta no es la única empresa china en entredicho, en 2012 el gobierno de los EEUU vetó a Huawei y a ZTE por considerarlas una amenaza contra la seguridad nacional, al creer, más que posible, que sus dispositivos llevaran puertas traseras que sirvieran para espiar.

Huawei también se ha visto involucrado, junto a otros famosos fabricantes chinos de móviles como Xiaomi, en el caso de los smartphones con malware preinstalado de fábrica. Estos son ejemplos de como las amenazas a veces vienen de donde menos lo esperamos y como no solo nos tenemos que preocupar del uso que hacemos de nuestros dispositivos, sino que también estos pueden suponer un problema en si mismos.

El antiguo bloque soviético

Como ya hemos dicho, el CNI cita en sus informes a Rusia como origen de gran parte de los ciberataques estratégicos contra objetivos españoles. Más países europeos se encuentran en la misma situación. Holanda, por ejemplo, declara que también ha detectado un gran número de ciberataques provenientes Rusia y China, centrando sus objetivos en “iniciativas innovadoras”.

La antigua Guerra Fría parece que se ha mudado al mundo virtual, con constantes acusaciones de ciberespionaje entre EEUU y Rusia. Uno de los ejemplos más claros fue cuando el pasado verano, los EEUU culparon a Rusia del ataque contra el Pentágono en el que los hackers consiguieron entrar en el sistema informático del Departamento de Defensa.

Conclusión

En el mundo virtual es difícil confiar en alguien que no sea nosotros mismos. Todos somos posibles objetivos de los gobiernos, empresas y ciberdelincuentes. Nuestra mejor manera de defendernos es implementar el cifrado en nuestras comunicaciones y ficheros y confiar solo en empresas con un historial inmaculado.

Me gustaría romper una lanza a favor de las empresas europeas, ya que se tienen que regir por las estrictas leyes dictadas por la Unión. Además, en caso de surja un problema,siempre serán más accesibles que las que tengan su sede en EEUU o China por citar dos ejemplos.

Estafa del CEO

Así se produjo la “Estafa del CEO” y cómo se podría haber evitado

El Timo Nigeriano es una de las estafas online más populares de la historia. En ella, los estafadores hacen creer a sus víctimas que tienen una gran fortuna o herencia esperándoles, y las persuaden para que paguen una cantidad de dinero por adelantado. Las sumas de dinero son elevadas, aunque parecen poco en comparación con las fortunas que les esperan. Pero los tiempos cambian, y las estafas online evolucionan con ellos.

La Policía Nacional ha desarticulado una organización internacional que ha cometido fraudes millonarios a través de correos electrónicos. ¿Sus objetivos? Altos directivos de empresas. No en vano, la operación se ha denominado “Estafa del CEO” o “Business Email Compromise”.

Una auténtica trama a lo “Ocean’s Eleven” constituida como una empresa cibercriminal perfectamente organizada, donde cada miembro tenía una función específica. Estafadores profesionales, mulas, correos falsos, y muchos millones de euros son algunos de los ingredientes de esta trama que podría convertirse en un guion para Hollywood.

El timo: pescando con phishing

El modus operandi consistía en acceder de forma ilegítima a las cuentas de correo electrónico de directivos de empresas mediante spear phishing. Es decir, enviaban emails fraudulentos que solicitaban las credenciales de las cuentas de email. Cuando una víctima caía en la trampa y les daba sus datos, inmediatamente los estafadores conseguían el acceso a sus correos electrónicos, y por tanto a todo tipo de datos confidenciales.

Una vez que tenían acceso al correo, enviaban a través de él otro correo malicioso a otros contactos de su agenda, también altos directivos. En él, simulaban compartir un documento en un servicio de almacenamiento en la nube. Para acceder, tenían que introducir usuario y contraseña. Una vez que las conseguían, simulaban un error en la descarga, para así evitar sospechas. Pero de nuevo, los estafadores habían conseguido acceso a nuevas credenciales, y así volver a llevar a cabo la operación una y otra vez y encontrar nuevas víctimas, todas ejecutivos y directivos de importantes empresas.

Para hacerse con el dinero, una vez que obtenían las credenciales de las víctimas, en ocasiones directamente suplantaban su identidad y operaban como titulares con las entidades bancarias de las empresas. Otras veces, hacían un seguimiento de los movimientos de la cuenta de correo, buscando transacciones en proceso con clientes o proveedores. En el último momento, intervienen con el envío de un correo suplantando la identidad de la cuenta monitorizada. No se trataba de un ataque a gran escala, sino muy dirigido y focalizado en determinadas personas y empresas.

Las cantidades estafadas iban desde los 20.000 euros en el “mejor” de los casos, hasta los 1.800.000 euros. La mayoría de las estafas se situaban alrededor de los 600.000 euros.

La organización: cibercriminales jerarquizados

La organización estaba perfectamente estructurada, compuesta por personas con diferentes perfiles, y con tareas diferenciadas.

Por un lado, cibercriminales que tenían como objetivo obtener las credenciales de acceso a los correos. Sus objetivos eran empresas que realizaban grandes transferencias internaciones.

Por otro lado, las “mulas”, captados por los miembros de la cúpula y que a cambio de una comisión facilitaban una cuenta puente para recibir las transferencias ilícitas.

Además, las “mulas cualificadas”, que convencían a las personas allegadas para que actuaran como intermediarios. La mayoría de ellos eran ciudadanos españoles, por lo general administradores de medianas empresas, que aportaban cuentas bancaras a nombre de personas jurídicas de las que eran titulares.

Pero no queda ahí, a estas se suma la figura de los “facilitadores”, quienes proveían documentación falsa para justificar ante los bancos la procedencia de las enormes transferencias recibidas, y que no fueran devueltas a la entidad emisora.

Y (ya por último), los “transportistas”. Estos hacían llegar el dinero a su destino final, mediante el método “euro a euro”. Consiste en depositar el dinero en efectivo en un punto de entrega (una tienda de productos africanos o un locutorio), recibiendo un código con el que poder retirar el dinero en el país de destino, en este caso, Nigeria. El responsable del punto de entrega recibe una comisión por la gestión, y coordina una red de envíos constantes de dinero a través de personas que suelen viajar a Nigeria.

Ya se han detenido 44 personas, de las que 43 estaban en España o una en Reino Unido. Entre esas personas, 17 de ellas eran los máximos responsables de la organización cibercriminal. Pero no eso, sino que entre los arrestados también se encuentran empresarios españoles que ayudaban en la trama, apoyando el blanqueo. Algunos de los líderes, de origen nigeriano, ocultaban la identidad en sus acciones.

Durante los registros realizados por las autoridades (la mayoría en España, en Madrid y Toledo, y en Reino Unido) se han encontrado una gran cantidad de dinero en efectivo, que posteriormente iba a ser enviado a Nigeria.

La investigación: colaboración internacional

La Policía Nacional comenzó a investigar en noviembre de 2014, como explican en la nota lanzada sobre el caso, a raíz de una denuncia de un ciudadano pakistaní. Este aseguraba que había sido estafado por una cantidad de 34.000 euros, que habían sido extraídos de su cuenta bancaria, y que habían sido transferidos a una cuenta española. Este fue el comienzo, pero otras denuncias similares hicieron que los agentes empezaran a sospechar que no se trataba de un caso aislado, sino de una trama criminal.

Las investigaciones llevaron a los policías a dar con varias personas que llevaban un locutorio en la madrileña localidad de Móstoles. Ellos recibían todo el dinero en metálico y organizaban los envíos a Nigeria en vuelos semanales.

La investigación se ha llevado a cabo con colaboración de otros países, como Nigeria, Estados Unidos, Reino Unido o Turquía, donde muchas empresas estaban siendo afectadas por estas estafas.

La conclusión: ¿dónde está la concienciación en seguridad?

Esta trama no sólo pone de manifiesto la gran labor de la Policía Nacional en este caso para llevar a cabo una investigación realmente compleja, teniendo en cuenta la dificultad de dar con personas detrás de una trama cibercriminal a través de Internet, con las opciones de anonimato que ofrece.

También pone de manifiesto la gran falta de conocimientos en seguridad informática (básicos, muy básicos) de grandes directivos y ejecutivos. Como tantas veces, este timo se basa en una ingeniería social muy básica, enviando emails fraudulentos (supuestamente muy elaborados, pero habría que verlos…).

Si tan sólo hubieran sabido qué es el phishing, a detectar posibles emails fraudulentos, o que no se deben introducir datos confidenciales o credenciales cuando se lo soliciten a través del email, se podría haber evitado el robo de millones de euros. Casi nada.

Cinco mitos sobre seguridad que aun creemos

Cinco mitos sobre seguridad que aún creemos

Cinco mitos sobre seguridad que aun creemos

Por suerte o por desgracia, poco a poco nos estamos acostumbrando a escuchar y leer sobre seguridad informática. Pero, ¿entiendemos las verdaderas implicaciones de todo esto?

Un reciente informe del Centre for International Governance and Innovation (CIGI) demuestra que no, que muchas veces hay mitos y prejuicios que se instalan y resultan muy difíciles de desmontar. Para que tengamos las cosas algo más claras en asuntos que nos afectan tan de lleno como la privacidad, vamos a tratar de despejar algunas dudas frecuentes:

Mito #1: La Red sería más segura si cerrasen la internet profunda

Más del 70 % de los ciudadanos encuestados por el CIGI, de hasta 24 nacionalidades distintas, considera que acabar con la internet profunda (esa enorme cantidad de páginas que escapan a los tentáculos de Google) sería una buena forma de combatir el cibercrimen y el terrorismo.

Sin embargo, un reciente estudio de los investigadores Daniel Moore y Thomas Rid ha demostrado que grupos radicales como el ISIS rara vez utilizan la ‘dark web’. De hecho, prefieren distribuir su propaganda y realizar sus labores de captación a través de webs y redes tradicionales para que su mensaje se escuche en todas partes.

Además, la red Tor y su anonimato son la única forma de esquivar la censura que tienen ciudadanos de países donde la libertad de expresión y el acceso a internet están restringidos o limitados. Acabar con la internet profunda causaría más problemas a estos activistas que a muchos criminales.

FOTO 1

Mito #2: El ‘software’ debe tener puertas traseras para los gobiernos

A pesar del impacto de las revelaciones de Snowden sobre las actividades de cibervigilancia de los servicios secretos y de polémicas recientes como el pulso entre Apple y el FBI por descifrar el iPhone del autor de la matanza de San Bernardino, más del 70 % de los participantes en la encuesta de CIGI creen que las agencias gubernamentales de espionaje deben tener acceso a los dispositivos de los ciudadanos por razones de seguridad nacional.

El 63 % se muestra incluso a favor de que las compañías tecnológicas habiliten puertas traseras en sus productos o, al menos, no desarrollen mecanismos de seguridad que los hagan impenetrables (por ejemplo, sistemas de cifrado). El problema es que esto deja en situación de vulnerabilidad a los propios usuarios, que son los principales beneficiarios de estas medidas de protección. Sin cifrado y con puertas traseras, los programas y aplicaciones que usamos a diario quedarían fácilmente a merced de los cibercriminales.

Mito #3: La ciberseguridad no es para todos los públicos

Muchos piensan que los programas y servicios para preservar la privacidad que recomiendan Snowden y otras activistas no están al alcance de cualquiera. Navegar a través de Tor o implementar el cifrado PGP en tu correo electrónico puede parecer muy complejo, pero lo cierto es que siguiendo cualquiera de los muchos tutoriales disponibles en la Red es algo que puede hacer cualquiera, sin conocimientos técnicos. Solo es cuestión de estar dispuesto a renunciar a un poco de usabilidad a cambio de un refuerzo sustancial de la seguridad.

FOTO 2

Mito #4: ¿A mí quién va a querer atacarme?

Si piensas que tú o tu pequeña empresa no sois objetivos muy jugosos para los malhechores (hay peces más grandes en el mar), estás equivocado. A menudo las víctimas más atractivas para el ciberdelincuente son las más sencillas de atacar, no tanto las que parecen más rentables. Si has destinado pocos recursos a la prevención, eres precisamente el perfil que están buscando.

Mito #5: Los móviles no necesitan antivirus

Una creencia desgraciadamente popular que conviene erradicar cuanto antes. Hay decenas de razones para instalar una buena solución de seguridad en tu ‘smartphone’ o tableta (los datos y la información que almacenas en estos dispositivos suele ser particularmente sensible), pero la proliferación de amenazas para Android y iOS, consecuencia inevitable de su popularidad, es la más contundente. Para evitar que tu móvil quede secuestrado por el temido ransomware, por ejemplo, tu mejor aliado será un antivirus.

Casos reales: cómo hackear, robar y hacerle la vida imposible a alguien utilizando Internet

Cada día que pasa estamos más conectados a Internet y a otras redes y, por ello, la seguridad en internet se está convirtiendo en una necesidad. La experiencia nos demuestra que incluso los más expertos en no son capaces de protegerse contra ataques de hackers.

Casi todo el mundo tiene una cuenta de correo electrónico, cuentas en redes sociales y banca electrónica. La gente hace compras online y usa el Internet móvil para identificarse (por ejemplo, las soluciones de verificación en dos pasos). Por desgracia, ninguno de estos sistemas es completamente seguro.

Cuanto más interactuamos online, mayor es el objetivo para los hackers; los especialistas de seguridad lo llaman “superficie de ataque”. Cuanto más grande es la superficie, más fácil es atacar. Si echas un vistazo a estas tres historias de los últimos tres años, entenderás perfectamente cómo funciona.

Cómo robar una cuenta: ¿un hackeo o una simple llamada telefónica?

Una de las herramientas más poderosas utilizadas por los hackers es el “hackeo humano” o ingeniería social. El 26 de febrero de 2016, el editor de Fusion, Kevin Roose, decidió comprobar lo poderoso que es. La hacker e ingeniera social, Jessica Clark, y el experto en seguridad, Dan Tentler, aceptaron su desafío.

Jessica prometió hackear el correo electrónico de Kevin con una llamada telefónica, y lo cumplió. Primero, su equipo creó un perfil de 13 páginas de largo que cubría una descripción del perfil de Roose, que hablaba sobre lo que le gusta y lo que no, etc. Todos los datos utilizados fueron recogidos mediante fuentes públicas.

Después de haberlo preparado, Jessica duplicó el número de móvil de Kevin y llamó a su compañía telefónica. Para añadir tensión a la situación, puso de fondo un vídeo de bebés llorando.

Jessica se presentó como la mujer de Roose. Según su historia, ella y su “marido” iban a solicitar un préstamo, pero la joven y agotada madre había olvidado el correo electrónico que utilizaban juntos. Con los bebés llorando de fondo, Jessica persuadió rápidamente al servicio de soporte para reiniciar la contraseña del correo electrónico y consiguió el acceso total al correo objetivo.

Dan Tentler consiguió llevar a cabo su tarea mediante el uso de phishing. Primero, descubrió que Kevin tenía un blog en Squarespace y le envió un falso correo electrónico oficial desde la plataforma del blog. En él, los administradores de Squarspace pedían a los usuarios que actualizaran el certificado SSL para mejorar su “seguridad”. En vez de protegerle, este archivo permitió a Tentler el acceso al PC de Kevin. Dan creó varios pop-ups falsos que pedían a Roose que introdujera sus credenciales específicas, consiguiendo así su objetivo.

Tentler consiguió acceder a los datos bancarios de Kevin, a sus credenciales de inicio de sesión en su correo electrónico y en tiendas online, además de a los datos de su tarjeta de crédito y su número de la seguridad social. Asimismo, Dan consiguió fotos de Roose y de su pantalla, tomadas cada dos minutos durante las 48 horas de hackeo.

¿Cómo robar a un ingeniero de software en una noche?

En la primavera de 2015, el creador de software Partap Davis, perdió 3.000 dólares. En cuestión de pocas horas, durante una noche, un hacker consiguió acceder a sus dos cuentas de correo electrónico, su número de teléfono y su cuenta de Twitter. El criminal burló inteligentemente el sistema de verificación en dos pasos y vació la cartera de Bitcoin de Partap. Como podrás imaginar, a la mañana siguiente Davis se encontró con una desagradable sorpresa.

Es importante mencionar que Patrap Davis es un usuario experto en Internet: siempre elige contraseñas fuertes y nunca hace clic en enlaces maliciosos. Su correo electrónico está protegido con el sistema de verificación en dos pasos de Google, por lo que, cuando inicia sesión en un ordenador nuevo, tiene que introducir los seis dígitos enviados a su teléfono móvil.

Davis guardaba sus ahorros en tres carteras de Bitcoin protegidas con otro servicio de verificación en dos pasos, proporcionado por la aplicación móvil de Authy. Aunque Davis utilizó todas estas medidas razonables de seguridad, no se salvó de un ataque dirigido.

Después del incidente, Davis se enfadó mucho y pasó varias semanas buscando al criminal. También contactó y reclutó a editores de The Verge para esta misión. Todos juntos lograron descubrir cómo se hizo el hackeo.

Como correo principal, Davis utilizaba la dirección de . Todos los e-mails fueron reenviados a una dirección de Gmail más difícil de recordar (ya que ya estaba siendo utilizada).

Durante varios meses, cualquiera que quisiera podía comprar un script especial en Hackforum, permitiendo al dueño explotar una vulnerabilidad en la página de restablecimiento de contraseña de Mail.com. Al parecer, este script fue utilizado para burlar la verificación en dos pasos y cambiar la contraseña de David.

Después de eso, el hacker solicitó una nueva contraseña de la cuenta de AT&T de Davis y luego pidió al servicio al cliente que desviaran las llamadas entrantes de Davis a un número de Long Beach. El servicio de soporte recibió un e-mail de confirmación y aceptó darle el control de las llamadas al criminal. Con esta poderosa herramienta, no fue difícil burlar al servicio de verificación en dos pasos de Google y obtener acceso a la cuenta de Gmail de Davis.

Ya que los SMS se seguían enviando al antiguo número de móvil de Davis, el hacker utilizó la función de accesibilidad para gente con problemas de visión. Esta le permitía leer el código de confirmación en voz alta a través del teléfono. Así que, la cuenta de Gmail fue hackeada y solo laapp de Authy se interponía entre el hacker y su recompensa.

Para superar este obstáculo, el criminal simplemente reestableció la app en su teléfono utilizando una dirección de mail.com y un nuevo código de confirmación, recibido, una vez más, a través de una llamada. Cuando prácticamente todas las medidas de seguridad estaban en sus manos, el hacker cambió las contraseñas de una de las carteras de Bitcoin de Davis con el uso de Authy y la dirección de mail.com, transfiriendo todo el dinero.

El dinero de las otras dos cuentas quedó intacto, gracias a queuno de los servicios no permitía sacar dinero después de 48 horas de que se reestableciera la contraseña. La otra cuenta solicitó el escaneo del carné de conducir de Davis, al que el hacker no tenía acceso.

Un trol amenazador arruina vidas reales

Tal como se publicó en el periódico Fusion en octubre 2015, la destrucción de la vida de la familia Strater comenzó con una pizza. Hace muchos años todas las cafeterías y restaurantes locales llenaron sus terrazas de pizzas, tartas y comida de todo tipo. Paul y Amy Strater tuvieron que cancelar el pedido, disculpándose.

Justo después llegaron los ramos de flores, acompañados de grandes cantidades de arena y grava, remolques y otros bienes y servicios no solicitados. Todo esto resultó ser solo la punta del iceberg, ya que les esperaban tres años de una verdadera pesadilla.

Paul Strater, un ingeniero senior en radiodifusión en un canal local de TV, y su esposa Amy Strater, ex administradora de un hospital, fueron víctimas de un hacker o un grupo de hackers desconocidos que no se llevaban bien con su hijo Blair. Las autoridades recibieron amenazas de bomba enviadas a su nombre. Los hackers utilizaron la cuenta de Amy para publicar el plan de ataque a un colegio. La nota principal incluía el siguiente titular: “Voy a acabar con tu escuela”. La policía terminó haciendo frecuentes visitas a su casa, lo que no mejoró su relación con los vecinos, que intentaban adivinar lo que estaba pasando.

Los criminales, incluso lograron hackear la cuenta oficial de Tesla Motors y publicaron un mensaje que alentaba a los fans a llamar a los Strater para recibir un coche Tesla de forma gratuita. Los Strater pasaron el fin de semana pegados al teléfono, ya que Amy y Blair recibían casi cinco llamadas por minuto de fans de Tesla que querían adquirir un coche en “promoción”. Un hombre incluso visitó la casa de los Strater y les pidió que abrieran la puerta del garaje, sospechando que escondían su Tesla gratuito.

Paul intentó detener el acoso: cambió las contraseñas de todas sus cuentas y comunicó a los gerentes de los restaurantes que no repartieran nada a su dirección a menos que estuviera completamente pagado por adelantado. También contactó con el departamento de la policía de Oswego y les pidió que antes de enviar refuerzos, les llamaran para verificar que la emergencia era real. En el transcurso de estos problemas, el matrimonio de Paul y Amy se terminó.

Los ataques no cesaron. Las cuentas de las redes sociales de Amy también estaban hackeadas y se utilizaron para publicar comentarios racistas. Después de eso, ella perdió su trabajo. A pesar de haber informado a sus jefes de que alguien había convertido su vida y la de su familia en una pesadilla, la echaron.

Con el tiempo, Amy recuperó el control de su cuenta de LinkedIn y logró eliminar su cuenta de Twitter. Pero durante un tiempo, Amy no pudo encontrar un trabajo en su profesión debido a su historial. Tuvo que trabajar en Uber para llegar a fin de mes, pero eso no fue suficiente y estuvo a punto de perder su casa.

“Si antes buscabas su nombre en Google, encontrabas todos sus artículos escolares y las cosas buenas que había hecho”, declaró su hijo Blair a Fusion. “Ahora es todo: hacker, hacker, hacker”.

Algunas personas culpan a Blair Strater, quien estaba involucrado en varios círculos cibercriminales, donde no tenía amigos. En este caso, los Strater pagaron por los “pecados” de su hijo, ya que ellos no tenían nada que ver con esos hackers.

Vale, ¿existe alguna forma de estar seguro?

Estas historias demuestran que es casi imposible protegerse de un ataque de hackeo dirigido. Así que, si tienes algo que esconder, no lo subas a Internet. Afortunadamente, los cibercriminales cualificados no están interesados en la mayoría de las personas. Nosotros necesitamos protección contra los cibercriminales que se dirigen al público en general. Existen muchos “expertos” en Internet, que afortunadamente, utilizan métodos más simples.

Así que te recomendamos hacer lo siguiente:

  • Aprende sobre el phishing, por qué funciona y cómo evitarlo.
  • Utiliza contraseñas seguras y únicas para todas tus cuentas.
  • Lee sobre cómo utilizar Internet correctamente.
  • Deja de utilizar redes de Wi-Fi público para operaciones importantes y descubre qué se debe hacer y qué no con tus finanzas online.
  • Instala una buena solución de seguridad en todos tus dispositivos. Sí, tu smartphone y tu tablet también necesitan protección. Por supuesto te recomendamos nuestra solución galardonada, Kaspersky Internet Security – Multi-Device.
Consejos para padres 2.0: cómo convertirse en un modelo a seguir

Stephen Balkam, Fundador y CEO del Family Online Safety Institute dio una presentación enfocada a los Riesgos, Daños y Recompensas de nuestras vidas online y las de nuestros hijos.Falta de empatía

En un estudio hecho por la Universidad de Michigan, se demostró que hay un 40% de descenso de empatía entre los estudiantes universitarios. Eso podría estar vinculado al cambio en el estilo de vida, que se lleva cada vez más al plano digital.

La tendencia no solo es alarmante para los jóvenes, sino que también se ha convertido en una propia industria para el cuidado de las personas mayores. Mientras la generación de millennialscontinúa madurando y moviéndose en el círculo de la vida, seguiremos viendo máquinas de este estilo ganando importancia en el mercado.

En la era en que vivimos, estamos conectados constantemente a nuestros dispositivos. Si esto desde un punto de vista general ya es malo, imaginemos las repercusiones que pueden tener en nuestros hijos.

Mientras más dependemos de nuestros dispositivos, esto puede implicar más barreras entre hijos y padres.

Balkam destacó que su organización tiene una guía en 7 consejos para padres en la era digital.

Un gran aprendizaje de la charla y la guía, es que los padres necesitan ponerse manos a la obra cuando se trata de ayudar a sus hijos a descubrir, explorar y adoptar las nuevas tecnologías. Es nuestra tarea ayudarles a aprender lo que pueden hacer, y qué precauciones pueden tomar. También podría llevarte a una relación más abierta con tus hijos, que estarán más involucrados en el tema Internet, preguntando dudas al ver páginas web sospechosas.

El actor Philip Olivier, masturbándose en la webcam

Cuando parecía que la moda de filtrar fotos de famosos desnudos decaía…

El último en caer ha sido el actor Philip Olivier, protagonista de series como ‘Hollyoaks’ o ‘The Match’ y que tiene un cuerpazo de lujo. La historia es tan antigua como la webcam: charla calentita por Skype con una chica, terminas desnudo y la chica lo graba todo y lo cuelga.

La imagen la tienes en el siguiente link.

Batalla por la privacidad: todo lo que debes conocer sobre el caso Apple

El caso en el que se ha visto envuelto Apple durante las últimas semanas está dando mucho de sí. Hasta ahora, el FBI está pidiendo a Apple ayuda para desbloquear el iPhone que pertenecía a uno de los terroristas de los tiroteos de San Bernardino (California), Rizwan Farook, que acabaron con la vida de 14 personas e hirieron a 22 el pasado diciembre. Un caso realmente complicado, en el que chocan la privacidad, la lucha antiterrorista, la seguridad de los usuarios y la colaboración con la justicia.

¿Qué le piden a Apple?

El iPhone 5c de Farook es el centro de todo este caso. Éste está en manos del FBI, pero el terminal se encuentra bloqueado. Para poder acceder a la información, las autoridades estadounidenses han solicitado a Apple que cree un software modificado para poder acceder al contenido, que podría ayudar a desvelar información en materia antiterrorista.

En otros casos, el FBI ha sido capaz de desbloquear terminales mediante técnicas de fuerza bruta, pero en este caso, para acceder al iPhone necesitan probar más de 10.000 combinaciones, a lo que se añaden otros aspectos de seguridad del iPhone: cuando se inserta la clave de forma errónea 10 veces, se borra automáticamente toda la información contenida en el dispositivo. En definitiva la orden judicial quiere forzar a la compañía a crear un nuevo software que anule los sistemas de seguridad de iOS.

Apple recurre la orden

Tim Cook ha vuelto a decir que no colaborará con el gobierno estadounidense. Cumplir la orden judicial para desbloquear el iPhone del tirador sería “malo para América”, ha asegurado el consejero delegado de Apple. Este miércoles, la compañía de la manzana presentó un recurso para el tribunal federal para pedir que se anule la orden judicial sobre ellos. Afirman que está fuera de la ley y de la Constitución, y sentaría un peligroso precedente. Apple acusa al FBI de violar la Constitución y sus derechos, según recoge The Guardian.

Por su parte, el director del FBI ha asegurado que este caso no sentaría jurisprudencia y que no tienen intención de sentar precedente. A pesar de todo, Apple se reafirma en su decisión, y asegura que no cederá.

En este caso, Apple cuenta tanto con apoyos como con detractores. Por un lado, muchas compañías tecnológicas (incluyendo Twitter, Facebook o Google) , evangelistas de la seguridad, y personas preocupadas por la privacidad, han dado su apoyo a los de Cupertino. Por otro lado, colectivos relacionados con víctimas de los ataques están en contra de esta decisión. Tim Cook mostró su respeto a las víctimas, pero explicó que se podría poner en riesgo la seguridad de cientos de millones de personas de llevarse a cabo lo que quiere el FBI.

tim-cook-apple fbi

Apple no se doblega: trabaja en un nuevo iPhone que ni ellos podrían hackear

Para dejarlo aún más claro, Apple está trabajando para mejorar los sistemas de cifrado, de forma que si se volviera a repetir una situación similar, la compañía no podría acceder a los datos de ninguna forma, como recoge The New York Times. En estos momentos, los datos de iCloud están cifrados, pero no lo están las calves de acceso, que son las que suele pedir el gobierno en estos casos. Con este nuevo cifrado, solamente el usuario podría tener esa clave, Apple no podría acceder a ella en ningún caso. Es decir, Apple no podría hackearse a sí misma.

El gobierno le pide que desbloquee 12 iPhone más

Pero aquí no queda todo. Al parecer, según informa The Wall Street Journal, además de este iPhone 5C, el departamento de Justicia de EE.UU. está trabajando en nuevas órdenes judiciales que le obliguen a desbloquear otros 12 iPhones. Estos pertenecen a diferentes investigaciones criminales que se están desarrollando en el país, de casos todavía sin resolver. Estos todavía no han salido a la luz, pero todo apunta a que de nuevo solicitarían que se desbloqueara la pantalla de bloqueo del iPhone para poder acceder a los datos.

apple logo manzana

Mientras tanto, Apple contrata al responsable se seguridad de la app de mensajería favorita de Snowden

La compañía ha dejado claro que no se va a dejar amedrentar por nadie, ni siquiera el gobierno estadounidense o el FBI. Para dejarlo aún más claro, acaba de contratar al que fue el líder de una de las aplicaciones móviles de mensajería instantánea más seguras, Signal, y una de las favoritas de Edward Snowden, que dijo que la usaba “cada día”.

Como recoge Wired, el propio Frederic Jacobs, lo anunció en su cuenta de Twitter. Jacobs trabajó durante dos años como ingeniero de seguridad en Open Whisperer Systems, la creadora de Signal. Concretamente, trabajó en el cifrado punto a punto para la aplicación iOS que la ha convertido en una de las preferidas para los más preocupados por la seguridad.

Por lo menos, así lo asegura el informe publicado por la Electronic Frontier Foundation que compara la seguridad y privacidad de las aplicaciones de mensajería disponibles. De hecho, te recomiendo que le eches un vistazo para que veas las diferencias entre las apps que sueles usar (WhatsApp, Telegram, Snapchat, Facebook Chat, Facetime…). Te sorprenderás.

En cuanto a Apple, veremos cómo se desarrolla este caso, que tiene todo el aspecto de que se alargará en el tiempo.

Ciberdelincuente es condenado a 334 años de prisión

Un ciberdelincuente ha sido condenado a 334 años de prisión por robo de identidad y fraude bancario masivo en Turquía tras ser arrestado en 2013 por crear un sitio web de phishing que hizo pasar por un banco, para engañar a las víctimas en la prestación de sus datos bancarios e información de tarjetas de crédito.

Onur Kopçak formaba parte de un esquema de fraude de tarjetas de crédito en el que, junto a otros 11 operadores estaban haciendo uso de los datos de la cuenta bancaria obtenidos ilegalmente para llevar a cabo operaciones fraudulentas.

Ya en 2013 las autoridades condenaron a Kopçak por fraude de identidad, falsificación de Sitio Web, fraude dispositivo de acceso y fraude electrónico a 199 años 7 meses y 10 días de prisión a raíz de las quejas de 43 clientes. Sin embargo, durante la investigación, otros 11 clientes de los bancos presentaron quejas sobre su fraude en sus tarjetas de pago, lo que desencadenó un nuevo juicio.

En esta ocasión, la sentencia fue de 135 años, lo que, sumado a los 199 ya establecidos, supone una condena de 334 años de prisión o lo que es lo mismo, cadena perpetua. Con esta cifra, Kopçak está entre los piratas informáticos con la mayor pena de prisión del mundo.

La red eléctrica israelí sufre un ciberataque masivo

La última víctima de los cibercriminales ha sido Israel, que ha visto cómo su red eléctrica sufría un importante ataque a sus sistemas.

El ciberataque ha tenido lugar a principios de esta semana, en unos días en los que se estaba consumiendo cifras récord de electricidad debido a las frías temperaturas. El ataque ha sido perpetrado contra la Autoridad Eléctrica Israelí (Israel’s Electricity Authority), en el que algunos de sus sistemas han estado inoperativos durante dos días.

Según ha publicado el medio Times of Israel, y recoge The Hacker News, el Ministro de energía Yuval Steinitz ha confirmado durante la conferencia CyberTech 2016 que han identificado uno de los ciberataques más graves que han experimentado. Al parecer, el virus con el que se atacó “ya ha sido identificado y han preparado el software necesario para neutralizarlo”, según explicó el ministro israelí. “Hemos tenido que paralizar muchos ordenadores de la Autoridad Eléctrica Israelí, y estamos manejando la situación, esperando que pronto se termine”, pero por el momento, “los sistemas informáticos no están funcionando como deberían”.

La identidad de los atacantes se desconoce, o por lo menos no ha sido desvelada por parte de las autoridades israelíes. Éste no ha sido el primer ataque que ha tenido como objetivo infraestructuras críticas y sistemas SCADA de Israel. Una de las más recientes, OpIsrael, fue coordinada por grupos anti israelíes y palestinos, que tuvo lugar en 2013.